ランサムウェア対策を見直したいものの、「ウイルス対策ソフトとバックアップがあれば十分なのか」「限られた人員で何から始めればよいのか」と迷う担当者もいるでしょう。
企業に必要なのは、侵入を防ぐ対策に加え、侵入後の被害拡大を抑え、業務を復旧できる備えを整えることです。さらに、情報の持ち出しに備えるには、重要データの暗号化と、復号に使う鍵・権限の管理も欠かせません。
本記事では、企業が優先して確認したい対策、感染が疑われる場合の初動、バックアップと暗号化の役割の違いを解説します。自社に不足している備えを整理し、具体的な改善にお役立てください。
ランサムウェア対策は予防・被害抑制・復旧を組み合わせる
ランサムウェアは、ファイルを暗号化するなどして利用できなくし、復旧と引き換えに金銭を要求する不正プログラムです。業務の停止だけでなく、盗んだ情報を公開すると脅す「二重脅迫」への対応も必要になります。
そのため、対策は製品をひとつ導入して終わりにはできません。まず、次の表で自社の対策がどの目的を担っているかを確認しましょう。
|
目的 |
主な対策 |
確認するポイント |
|---|---|---|
|
侵入の可能性を下げる |
脆弱性の修正、多要素認証、不要な接続の停止 |
外部から利用できる機器・アカウントを把握しているか |
|
侵入を見つけて被害を抑える |
EDR、ログ監視、権限の最小化、接続範囲の制限 |
検知後に誰が判断し、隔離するか決まっているか |
|
業務を復旧する |
バックアップの分離保管、復元テスト、復旧計画 |
保存したデータを使い、必要な時間内に業務を戻せるか |
|
持ち出された情報の悪用リスクを下げる |
データ暗号化、アクセス制御、鍵管理 |
データと一緒に鍵や復号権限を奪われる構成になっていないか |
感染や不審な暗号化がすでに疑われる場合は、通常の点検よりも初動対応が優先です。影響端末のネットワーク隔離と社内への報告を進め、後述する「ランサムウェア感染が疑われるときの初動」を確認してください。
企業が優先して進めたいランサムウェア対策
予防策を実効性のあるものにするには、設定の有無だけでなく、対象機器の漏れや運用の停止がないかまで確認することが重要です。本項では、侵入防止から検知・被害抑制までの具体策を解説します。
①VPN機器やOSの脆弱性を修正する
まず、インターネットから接続できるVPN機器やサーバー、業務端末を洗い出し、更新プログラムの適用状況を確認します。VPNは社外から社内環境へ接続する仕組みですが、機器の脆弱性や設定の不備があると、攻撃者の侵入口になり得るためです。
機器名、管理担当者、利用バージョン、サポート期限を一覧にしておくと、メーカーの注意喚起を受けたときに対象を特定しやすくなります。通常の更新日を待てない脆弱性に備え、緊急対応の判断者と作業手順も決めてください。
更新の際は、適用した事実に加えて、対象の漏れがないか、業務に支障が出ていないかを確認しましょう。サポートが終了した機器や使っていないサービスについても、継続利用の必要性を見直すことが大切です。
②多要素認証と接続制限を組み合わせる
外部接続用アカウントでは、長く推測されにくいパスワードを使い、ほかのサービスとの使い回しを避けます。そのうえで、パスワードに加えて別の要素で本人を確かめる「多要素認証」を適用してください。パスワードが漏えいした場合に、認証を突破されるリスクを下げるためです。
遠隔操作に使うRDPなども、必要な利用者と接続元に範囲を絞る必要があります。業務上不要な外部公開は停止し、委託先が利用する保守用アカウントも点検対象に含めましょう。
退職者や契約終了後のアカウントを残したままにせず、停止の担当とタイミングを決めることも重要です。強い認証と、接続できる範囲の制限を組み合わせて運用します。
③メール対策と報告しやすい教育を行う
不審なメールの添付ファイルやリンクは、マルウェアの実行や認証情報の窃取につながるおそれがあります。送信者名だけで信用せず、予期していない依頼は、普段利用している連絡先など別の経路で確認するよう周知してください。
教育では、見分け方に加えて、開いてしまった場合の報告先まで伝える必要があります。「不安だが、問題が起きたか確信できない」という段階で相談できる運用にしておけば、担当者が早く確認に着手できます。
訓練結果をもとに、報告手順のわかりにくさや連絡の遅れを改善しましょう。従業員の注意力だけに頼らず、メールフィルタや添付ファイルの検査など、技術的な対策も併用することが大切です。
④権限とシステム間の接続範囲を絞る
アカウントが侵害されたとき、広い範囲のファイルやサーバーへアクセスできると、被害も拡大しやすくなります。利用者やアプリケーションには、担当業務に必要な権限だけを与える「最小権限」の考え方を適用しましょう。
例えば、一般業務用と管理作業用のアカウントを分け、共有フォルダへの書き込みを必要な担当者に限定します。異動や業務変更の際には、以前の権限が残っていないかを確認してください。
ネットワークも、端末からすべてのサーバーへ接続できる状態を避け、業務上必要な通信に絞ることが重要です。基幹システム、バックアップ環境、管理用環境の間で、どの接続を許可するかを整理します。利用者の権限と通信経路の両面から、攻撃者が移動できる範囲を狭めましょう。
⑤検知製品とログを運用につなげる
ウイルス対策ソフトに加え、端末上の不審な挙動を検知して調査・対応につなげるEDRの活用も検討します。ただし、製品ごとに検知・遮断できる範囲は異なり、導入だけであらゆる攻撃を防げるわけではありません。
確認すべきなのは、保護対象の端末に漏れがないか、更新や監視が停止していないか、通知を受けて対応する担当者が決まっているかという点です。夜間や休日の連絡先、隔離を判断する条件も整理しておく必要があります。
また、VPNや認証基盤、サーバーなどのログは、侵入経路と影響範囲を調べる手がかりになります。取得しているだけで安心せず、必要な期間を保存できるか、被害時にも取り出せるかを点検してください。
データベースへのアクセスや操作の履歴をどのように記録・監視するかは、「データベースのログ管理のポイント」で詳しく解説しています。
バックアップは分離保管と復元テストまで行う
バックアップは、暗号化や削除で使えなくなったデータを戻すための備えです。保存に成功していても、同時に攻撃されたり、復元に必要なものが不足したりすると、業務再開にはつながりません。本項では、保管方法と復旧確認を解説します。
①バックアップを攻撃の影響から切り離す
業務用のネットワークから常時アクセスできるバックアップは、元のデータと一緒に暗号化・削除されるおそれがあります。オフラインで保管する方法や、一定期間の変更・削除を制限するイミュータブルな保存方法などを検討しましょう。
保存先を変えるだけでなく、バックアップの管理アカウントや削除権限も確認してください。業務側と同じ認証情報で保存データを消せるなら、分離が十分でない可能性があります。
複数の世代を残すことも重要です。直近のバックアップが侵害後の状態を含む場合に備え、どの時点のデータへ戻せるかを把握します。クラウドを利用している場合も、サービス名だけで安全性を判断せず、保持期間、削除制限、管理権限、復元の条件を確認しましょう。
②復旧の目標を決めて実際に戻してみる
復元テストでは、ファイルを取り出せるかだけでなく、必要なシステムと業務が動くかを確認します。最初に、どの業務から再開するか、どの程度の停止時間やデータの巻き戻りまで許容できるかを、業務部門と決めておきましょう。
例えば、受注管理の復旧にデータベースだけでなく認証基盤やアプリケーション設定が必要なら、それらも復旧計画に含めます。暗号化したバックアップでは、復号鍵を安全に利用できることも確認対象です。
訓練後は、実際にかかった時間、欠けていたデータ、手順が曖昧だった箇所を記録してください。計画上の目標と結果の差を埋めることで、バックアップを取得する運用から、業務を戻せる運用へ改善できます。
データ暗号化と鍵管理で情報の持ち出しにも備える
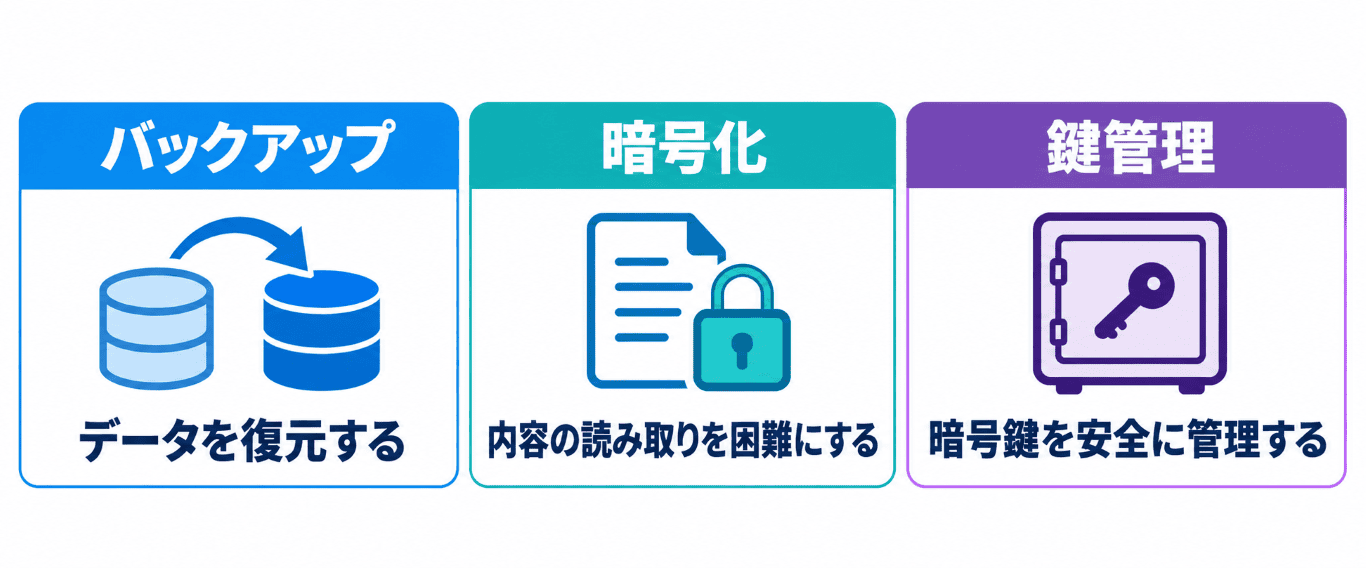
ランサムウェア対策では、システムを使えなくする攻撃と、情報を持ち出して公開を迫る攻撃の両方を考える必要があります。バックアップと暗号化は目的が異なるため、それぞれの役割を理解して組み合わせましょう。
①暗号化が保護できる範囲を理解する
データ暗号化は、正当な鍵や復号権限を持たない第三者に、データの内容を読み取られにくくする対策です。持ち出されたものが暗号文だけであり、復号鍵や利用権限が適切に守られていれば、内容の悪用リスクを抑える効果が期待できます。
ただし、攻撃者が正規のアカウントやアプリケーションを悪用して、復号後の情報を取得する場合には限界があります。暗号化していない出力ファイルやログが残っていれば、そこから情報が漏れる可能性も否定できません。
また、あらかじめ暗号化したファイルでも、ランサムウェアによる上書きや再暗号化、削除を受けることはあります。暗号化は侵入防止や復旧の保証ではなく、主に情報の機密性を守る対策として位置付けてください。
②アクセス制御と鍵管理を一緒に設計する
暗号化を導入する際は、「どのデータを守るか」と「誰が復号できるか」をセットで決めます。顧客情報や取引情報などを洗い出し、データベース内の情報だけでなく、エクスポート先やバックアップも確認することが必要です。
そのうえで、業務上必要な利用者や処理に復号権限を絞り、暗号鍵の保管場所、利用の認証、更新、バックアップ、廃棄の手順を整理してください。データと鍵を別の場所に置いても、同じ侵害された権限で両方にアクセスできるなら、保護は十分とはいえません。
鍵を失えば、自社もデータを復号できなくなるおそれがあります。盗難への備えと、正当な利用者が復旧時に鍵を使える備えを両立させることが重要です。
暗号化の基本は、データ暗号化の仕組みとサービスを選ぶポイントでも解説しています。
ランサムウェア感染が疑われるときの初動
ファイルが突然開けなくなった、身代金を要求する画面が表示されたなどの異常がある場合は、被害拡大を抑えながら調査につなげます。現場だけで復旧を急がず、事前に定めた対応責任者へ連絡してください。
①端末を隔離し社内外の対応窓口へ連絡する
感染が疑われる端末は、LANケーブルを抜く、無線LANを無効にするなどして、ネットワークから隔離します。同時に、情報システム部門やセキュリティ担当者へ、発見時刻、端末、表示された内容、直前の操作を伝えましょう。
警察庁は、調査に必要なログなどが失われる場合があるため、パソコンやネットワーク機器の電源を落とさないよう案内しています。自己判断で再起動、初期化、ファイルの削除を行わず、証拠の保全を含めて対応責任者や専門家の指示に従ってください。
最寄りの警察署やサイバー犯罪相談窓口、契約している保守・セキュリティの専門家にも速やかに連絡します。社内メールなどが使えなくなる状況に備え、連絡先は別の方法でも確認できるようにしておくことが大切です。
②証拠と影響範囲を確認して復旧を進める
復旧の前に、侵入経路、侵害されたアカウント、影響を受けたシステム、情報持ち出しの可能性を調べます。画面の脅迫文やログなどを保全し、見えている端末だけで被害範囲を判断しないことが重要です。
身代金を支払っても、データが戻る保証はありません。復号ツールを使える場合もありますが、対応するランサムウェアは限られます。JPCERT/CCの案内などを確認し、専門家と適用条件を判断してください。
復旧では、侵入原因への対処と侵害された認証情報の見直しを行い、安全性を確認した環境へデータを戻します。元の環境へ急いで戻すことを優先せず、業務の再開条件と段階的な確認手順を決めましょう。取引先への連絡や公表なども、経営層と関係部門を含む体制で判断します。
感染時の対応や復号ツールの概要は、「ランサムウェア感染時の対応と復号ツール」でも解説しています。
D.AMOで重要データの保護を強化する
侵入防止や復旧の備えに加え、データそのものの保護を見直す際には、暗号化の対象と運用に合う方式を選ぶ必要があります。ペンタセキュリティのD.AMOは、暗号化に加えてアクセス制御や監査を提供するデータ暗号化プラットフォームです。
対象データとシステムに合う方式を選ぶ
D.AMOには、データベース側で暗号化する方式や、OS側でデータを暗号化する方式などがあります。例えば、D.AMO Plug-In AgentではDBサーバーにエージェントを導入し、暗号化・アクセス制御・監査などを実装します。D.AMO KEはOSのカーネルにエージェントを導入する方式です。
対応するデータベースや制御できる内容は製品・方式によって異なります。自社のDBMSとバージョン、保護対象、既存アプリケーション、性能要件を整理し、適用範囲を確認してください。製品群の一部の機能を、すべての構成で利用できると考えないことが大切です。
導入を検討する際は、業務で復号が必要になる場面まで含めて設計しましょう。D.AMOの製品情報では、ラインナップと暗号化方式を確認できます。
鍵の分離管理と運用の確認を進める
暗号鍵の管理を強化する選択肢として、専用ソリューションのD.AMO KMSがあります。鍵の生成から保存、利用、更新、破棄までの管理に加え、鍵へのアクセス管理と監査を提供します。データを扱うサーバーと鍵管理の環境を分け、管理者の権限も整理するための仕組みです。
ただし、D.AMO KMSとの連携条件や導入構成は、対象製品・環境に応じて確認が必要になります。鍵管理を追加しても、ランサムウェアによる再暗号化を一律に阻止したり、被害後の復旧を保証したりするものではありません。
バックアップやEDRなどの対策と組み合わせ、自社が守りたいデータに対してどの機能を使うかを検討しましょう。鍵管理の詳細は、D.AMO KMSの機能と導入方法でも紹介しています。
ランサムウェア対策でよくある質問
対策を検討する際に迷いやすい点について、役割と優先順位の観点から回答します。
Q:ウイルス対策ソフトだけで十分ですか?
A:十分とはいえません。端末の保護に加え、VPN機器などの更新、認証の強化、権限管理、検知後の対応、復旧の備えが必要です。導入済み製品が何を保護しているかを確認し、対象外の機器や運用の空白を補いましょう。
Q:バックアップがあれば情報漏えいにも対応できますか?
A:バックアップは、失われたデータを戻すための備えであり、すでに持ち出された情報を回収する機能はありません。情報の悪用リスクには、アクセス制御や暗号化、鍵管理などを組み合わせて備える必要があります。
Q:人員や予算が限られる場合は何から始めますか?
A :外部から接続できる機器とアカウント、重要データ、バックアップの状態を把握するところから始めましょう。脆弱性の放置や不要な接続があれば優先して対処し、連絡先と復旧手順も確認します。自社で継続できない監視や専門調査は、外部支援を含めて担当を決めてください。
まとめ
ランサムウェア対策は、侵入の予防、侵入後の検知と被害抑制、業務の復旧を組み合わせて進めることが重要です。バックアップは分離保管と復元テストまで行い、情報の持ち出しにはデータ暗号化とアクセス制御・鍵管理で備えましょう。
ペンタセキュリティでは、D.AMOによるデータ暗号化と、環境に応じたデータ保護の導入を支援しています。重要情報の保存先や復号権限を整理し、自社に合う構成を検討したい方はご相談ください。