導入事例
アプリ改修ゼロ、導入は約1時間。82万人が使う「i-Compass」がD.AMO KE-LNXでデータベース暗号化を実現
昨今、企業の個人情報漏えい事故やランサムウェアによる被害が相次ぎ、クラウドサービスにおけるデータ保護の重要性がかつてないほど高まっています。
Web 給与明細や安否確認などを提供する「i-Compass」は、約82万人が利用するクラウドサービスです。運営するDAIKO XTECH 株式会社は、顧客から「データは暗号化されているか」と問われる機会が増えたことを受け、ペンタセキュリティのD.AMO KE-LNX を導入しました。
決め手はアプリケーションの改修が一切いらないこと。検証から本番導入、導入後の変化まで、立ち上げ当初からi-Compass を担当する成瀬様にお話を伺いました。
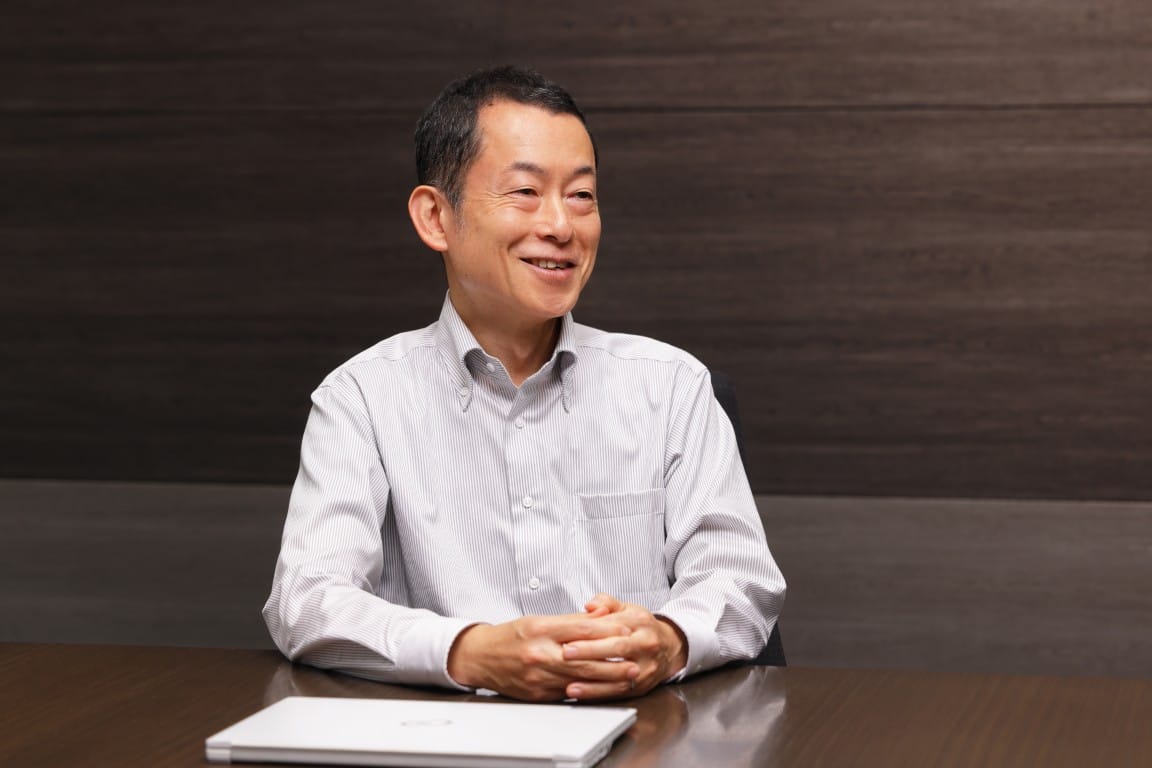
成瀬 哲也 様:DAIKO XTECH 株式会社 グローステクノロジー本部 セキュリティ対策グループ シニアマネージャー 情報処理安全確保支援士/経済産業省認定 テクニカルエンジニア(ネットワーク)
i-Compass とは:i モード時代から続く、約82万人が使う情報配信サービス
――まず、i-Compass がどのようなサービスなのか教えてください。
成瀬様: 販売を始めたのは1999年です。ドコモの「i モード」が登場したころで、情報配信のツールとして活用しようと、汎用的な情報配信ツールとしてスタートしました。その後、Web での給与明細配信なら多くの会社で使っていただけるだろうと考え、給与明細配信を足がかりに広げてきました。
現在もメインは給与明細の配信ですが、安否確認や学校向けの出席管理などにも展開していて、約82万人の方にご利用いただいています。
――成瀬様は、i-Compass にどのように関わっていらっしゃるのですか。
成瀬様: 立ち上げ当初から担当しています。アプリケーションの設計からインフラ、セキュリティまで、全般を見てきました。ただ正直に言うと、1999年当時は「セキュリティ」という言葉自体がまだ浸透しておらず、私も含めて意識はそれほど高くなかったと思います。
導入のきっかけ:顧客のセキュリティチェックで「暗号化」が必ず問われるように
――データの暗号化を取り入れようと考えたきっかけを教えてください。
成瀬様: お客様からのご要望が高まってきたのがきっかけです。最近はサービスを導入する際にセキュリティチェックがあり、どういうサービスでどの程度のセキュリティレベルなのかを必ず確認されます。
その中で「データの暗号化はどうなっているか」も問われるようになってきたのですが、そこで「できていません」と回答するのは今の時代にそぐわないと判断し、導入を決めました。
――そうした声が増えたのは、いつごろからですか。
成瀬様: 肌感としては2022年ごろからですね。
――それ以前は、どのように対応されていたのですか。
成瀬様: 並行して、いくつか検証はしていました。使っているデータベース向けの暗号化ツールがあったので、そちらを試していました。ただ、どのソリューションもアプリケーションへの影響がゼロではありませんでした。
弊社はサービスの数もお客様への提供数も多いので、アプリケーションの改修は非常に大変です。たとえ一つひとつは1時間の作業でも、全体では何百万円というコストになってしまうんです。こうした経緯もあり、当社が暗号化ソリューションに求めた大前提は「アプリケーションへの影響がないこと」でした。
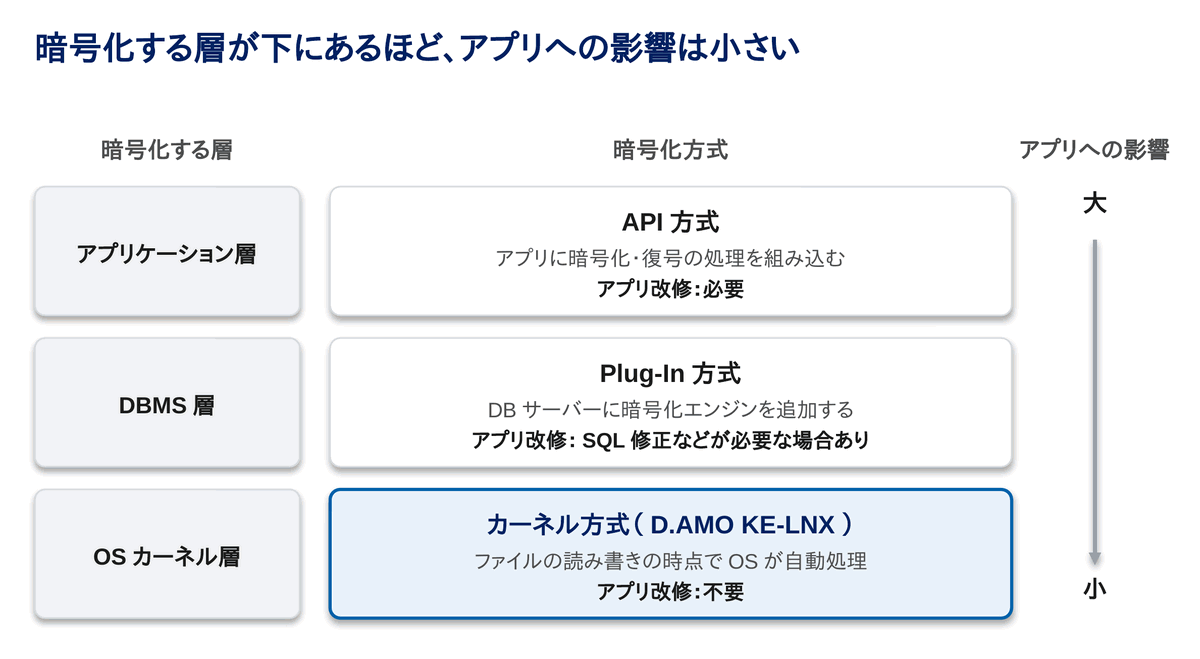
データベース暗号化には、アプリケーション側で暗号化・復号を行う方式やDBMS に組み込む方式などいくつかのアプローチがあり、方式によってはアプリケーションの改修や再テストが避けられません。提供先の多いSaaS 事業者にとっては、この改修コストこそが暗号化を遠ざける最大の壁になりがちです。
選定理由:アプリケーション改修が「一切いらない」
――数ある製品の中で、D.AMO を検討したのはなぜですか。
成瀬様: 以前から、Webセキュリティ対策として、ペンタセキュリティのクラウド型WAFサービス「Cloudbric WAF+」を利用していました。サポートを含めた対応がとても良く、信頼していたので、データの暗号化についても同社に相談してみようと思い、D.AMOの検証を始めました。
――検討にあたって、どのような点を重視されましたか。
成瀬様: 一番はアプリケーションへの影響が小さいことです。アプリケーションの修正や改修が発生しないこと。そのうえで、導入コストと運用の負荷が低いこと。この3点で判断しました。
――以前検証していた製品と比べて、D.AMO はどう映りましたか。
成瀬様: 他の製品と比べても、コストが低いと判断しました。何より、D.AMO KE-LNX はアプリケーションの変更が本当に一切いらない。そこが一番大きかったですね。
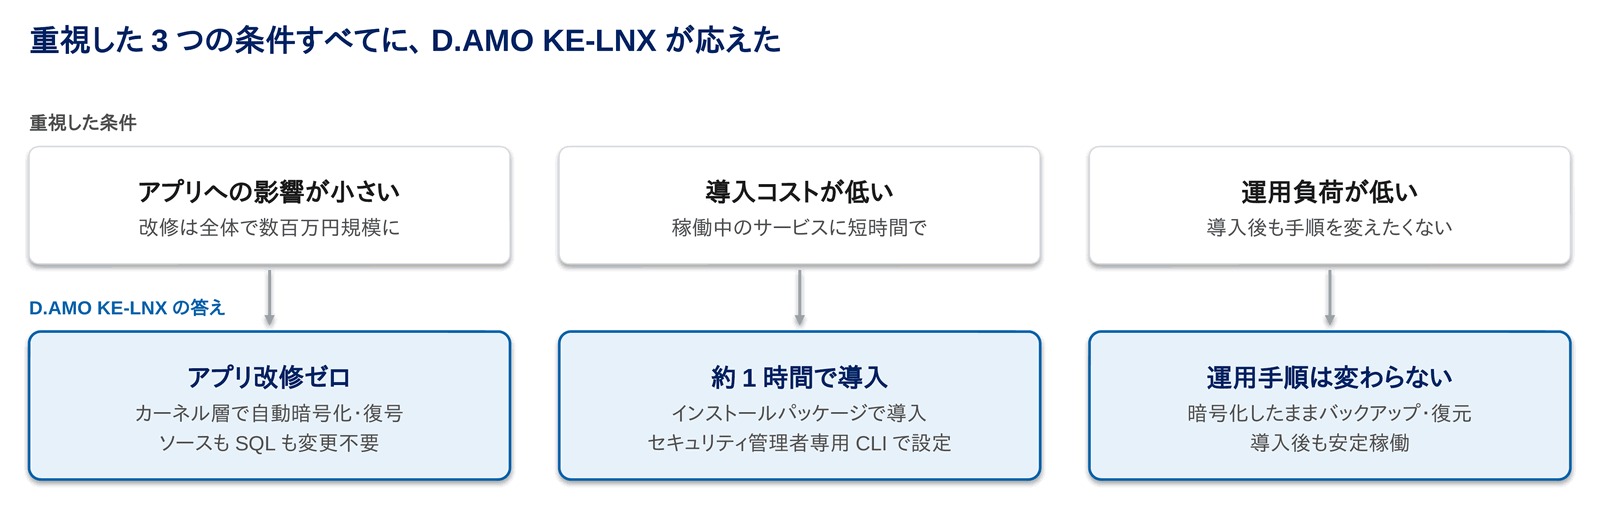
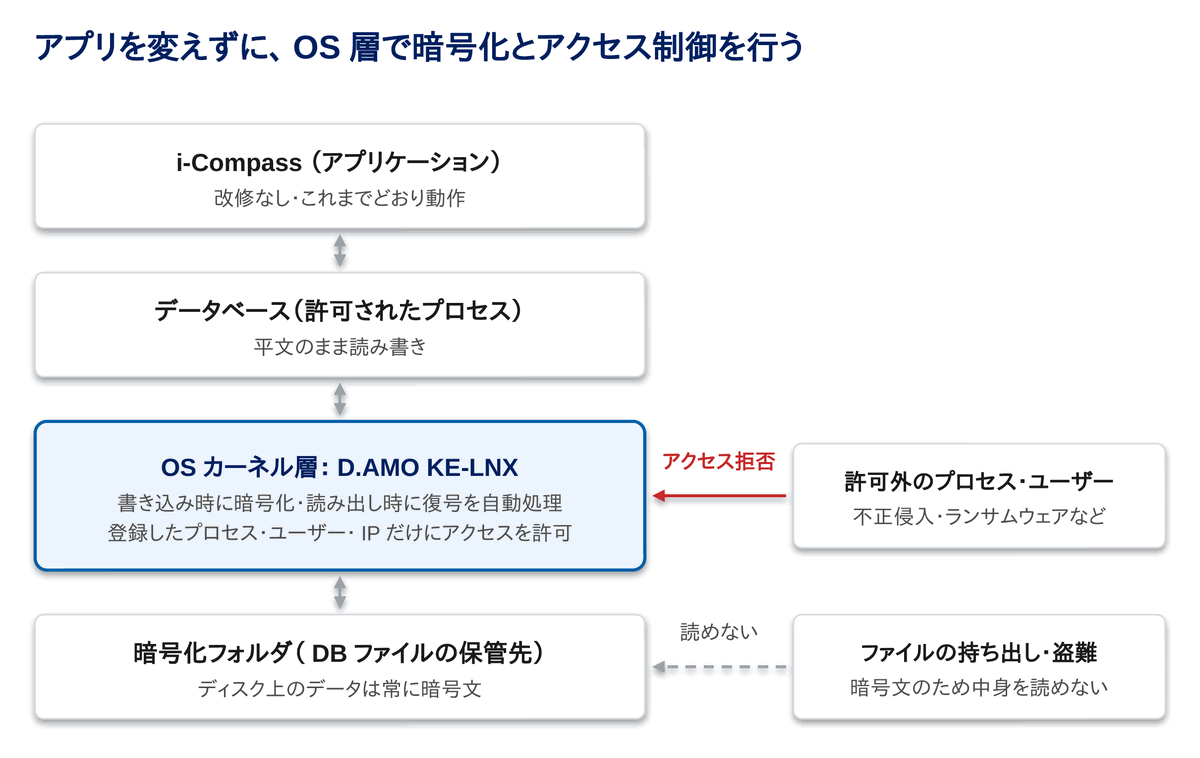
D.AMO KE-LNX が採用しているのは、OS のカーネル層で暗号化・復号を行う「カーネル方式」です。サーバーのOS にエージェントを導入し、データベースのファイルを保管するフォルダを暗号化の対象に指定するだけで、そこに書き込まれるデータは自動的に暗号化されます。アプリケーションやデータベースからは、これまでどおり平文のデータとして読み書きできるため、ソースコードやSQL に手を入れる必要がありません。
さらに、暗号化したフォルダにアクセスできるプロセスやユーザー、IP アドレスなどをあらかじめ登録しておけます。許可されたデータベースのプロセスは通常どおりデータを扱える一方、それ以外のプロセスやユーザーにはデータを見せません。
これにより、許可していないプロセスやユーザーからのアクセスを制限し、ファイルが持ち出された場合の情報漏えいリスクの低減にもつなげられます。「アプリ改修ゼロ」と「プロセス単位のアクセス制御」の両立が、多数の顧客にサービスを提供するi-Compass の条件に合致しました。
検証から本番導入まで:稼働中のサービスに、約1時間で導入
――2025年8月に検証を実施されました。どんな点を確かめましたか。
成瀬様: 導入の流れから実際の運用までを、検証機でひととおり回してみました。その結果、アプリケーションを一切変えずに運用できることを確認できたので、導入を決めました。
――本番導入までに、懸念された点はありましたか。
成瀬様: 暗号化によるオーバーヘッドが若干あったので、そこをどうするかは考えました。ただ、i-Compass はそれほど負荷の高いアプリケーションではないので、問題ないと判断しました。あとは切り替えのシミュレーションをして、切り替えにそれほど時間がかからないことも確かめました。お客様が使っている稼働中のサービスに導入するので、導入時間にはかなり気を配りました。
――導入にあたってのペンタセキュリティの支援はいかがでしたか。
成瀬様: 今回は、トライアルにおいてペンタセキュリティのエンジニアから事前に導入プロセスを具体的に説明していただきました。当初はご説明だけという話だったのですが、実際にはオンライン会議で作業にも一緒に付き合っていただきました。稼働中のサービスに初めて暗号化を導入する企業でも安心して進められました。非常にスムーズに進み、1時間から1時間半ほどで導入できました。「こんなに簡単なんだ」とわかったのは助かりました。
D.AMO KE-LNX は簡易なインストールパッケージで提供され、設定はセキュリティ管理者専用のCLI コマンドで実行します。暗号化するフォルダとアクセスを許可するプロセスを指定すればよいため、導入作業は短時間で済みます。
――導入後、運用面で変わったことはありますか。
成瀬様: 特にありません。導入前と変わらず、安定して運用できています。一番の懸念だったオーバーヘッドも、お客様から「遅くなった」といった声は特にありませんでした。結果的には良かったと思います。
暗号化後も運用手順が変わらないのは、暗号化・復号がOS 層で自動的に行われるカーネル方式ならではです。暗号化した状態のままバックアップサーバーへ保存・復元できるため、既存の運用フローをそのまま続けられます。
導入効果:「暗号化しています」と堂々と答えられる
――導入後、お客様への説明など対外的な面で変化はありましたか。
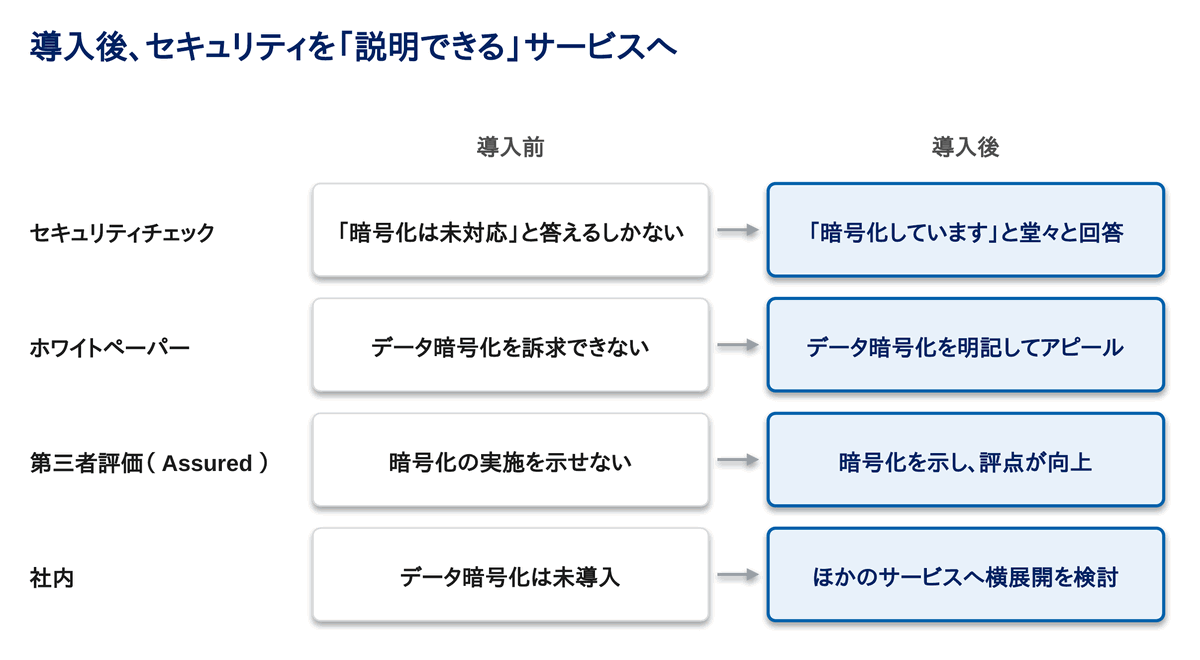
成瀬様: セキュリティチェックで質問されても、堂々と「暗号化しています」と答えられるようになりました。用意しているセキュリティのホワイトペーパーでもアピールできています。また、「Assured」という第三者がセキュリティを評価するサービスにも暗号化できていることを示せて、評点が上がりました。
――営業や提案の場面ではいかがですか。
成瀬様: 暗号化の有無だけで受注が決まるわけではありませんが、判断要素の一つにはなったと思います。お客様にはそれぞれ「このセキュリティレベルなら合格」というガイドラインがあるはずで、そこがギリギリだったところが少し良くなる、という感覚です。「おかげで飛ぶように売れた」とまでは言えませんが、チェックシートに「×」が付かない安心材料になっています。
――社内の反応はいかがでしたか。
成瀬様: 弊社にはほかにもクラウドサービスがいくつかあります。データの暗号化は今後どのサービスでも必須になるだろうということで、横展開を進める動きが出ています。
新バージョンで、さらに広がる適用範囲
――実際に使ってみて、改善を期待する点はありますか。
成瀬様: 一つはスループット、つまり応答性能の部分です。暗号化によるオーバーヘッドについては、新バージョンで改善していると聞いています。
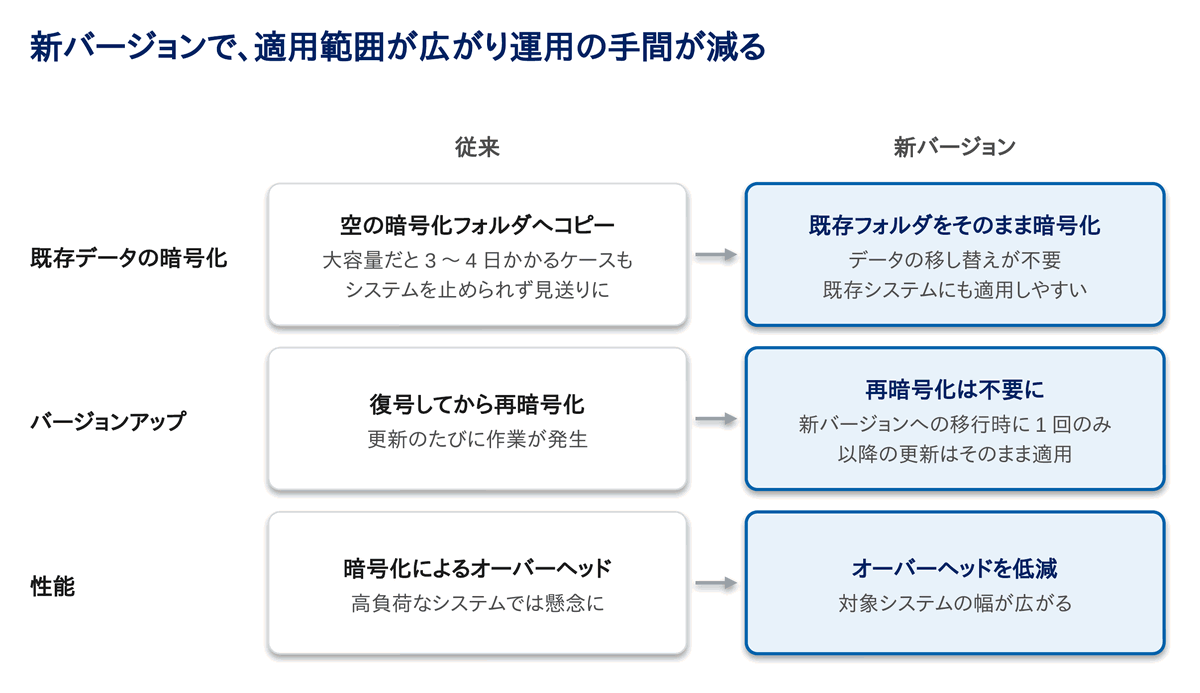
もう一つは、既存のデータが入ったフォルダの暗号化です。今の仕組みでは、空の暗号化フォルダを用意して、そこへデータをコピーし直す必要があります。i-Compass はデータ量がそれほど多くなかったので、1時間ほどで済みました。ただ、別のシステムでは暗号化対象のファイルが多く、暗号化に3〜4日かかる見込みで、そこまでシステムは止められないという判断になりました。
――新バージョンでは、データが入ったままのフォルダをそのまま暗号化できるようになります。
成瀬様: それができれば、今の別のシステムにも導入できる可能性が出てきます。既存データのあるフォルダを暗号化できるなら、社内での横展開も一気に広がると思います。
――バージョンアップ時の手順も変わります。
成瀬様: 以前伺ったときは、バージョンアップのたびに一度復号してから再暗号化する必要があるという話でした。それがいらなくなるなら、運用はかなり楽になりますね。
ペンタセキュリティは2026年9月にD.AMO KE-LNX の新バージョンを提供しました。新バージョンでは、成瀬様が挙げた課題に応える3つの改善を行っています。
- 性能の改善:暗号化によるオーバーヘッドを低減し、負荷の高いシステムにも適用しやすくしました。
- 既存データ入りフォルダの暗号化:データが入ったままのフォルダを指定して、そのまま暗号化できます。空のフォルダを用意してデータを移し替える必要がなくなり、大容量のデータを抱える既存システムにも導入しやすくなりました。
- バージョンアップ時の再暗号化が不要に:新バージョンへの移行時に1回行えば、それ以降のバージョンアップでは復号・再暗号化の作業がいりません。
「導入したいが、既存データの移行でシステムを止められない」という壁がなくなり、稼働中のシステムへも適用しやすくなりました。
今後の展望:暗号化の範囲を広げ、サプライチェーン対策にも
――今後、取り組みたいことを教えてください。
成瀬様: 今はデータベースだけを暗号化していますが、そのほかのデータやバックアップデータも暗号化するかどうか、検討を進めています。
D.AMO KE-LNX は特定のデータベースに依存せず、フォルダ単位で暗号化できるため、ログや帳票ファイルなどの非定型データにも同じ仕組みで対象を広げられます。データベースから始めて、必要に応じて段階的に保護範囲を広げられるのも特長です。
――セキュリティをめぐる世の中の動きについて、どのように感じていますか。
成瀬様: これからは「SCS 評価制度」(サプライチェーン強化に向けたセキュリティ対策評価制度)がキーワードになってくると思います。暗号化はその対応要件にも合致しているので、弊社もそこを軸にプロモーションできればと考えています。
――最後に、暗号化を検討している企業へメッセージをお願いします。
成瀬様: 特に自動車業界ですね。SCS 評価制度のベースには自工会(日本自動車工業会)のガイドラインがあり、自動車業界はサプライチェーンを守る動きが非常に活発です。取引先から暗号化を求められる場面は、これからさらに増えていくと思います。
――ありがとうございました。
【製品紹介】データ暗号化ソリューション「D.AMO KE-LNX」
アプリケーションを改修せずに、サーバー上のデータを暗号化。OS のカーネル層で動作する、ペンタセキュリティのデータ暗号化製品です。
- アプリ改修は不要:ファイルの読み書きの時点で、OS が自動で暗号化・復号します。ソースコードもSQL もそのままです。
- フォルダ単位で幅広く保護:データベースファイルに加え、ログや帳票などの非定型データも暗号化できます。
- きめ細かなアクセス制御:プロセス・ユーザーを条件に制御し、許可していないアクセスを制限します。
- 監査とバックアップに対応:ユーザーとシステムの操作を監査できます。暗号化したままバックアップ・復元できるので、運用フローを変える必要がありません。
- 導入しやすさ:インストールスクリプト実行でインストールし、コマンドで設定します。
こんな企業におすすめです
- 情報漏えい事故やランサムウェア攻撃に備え、万が一のデータ流出リスクを低減したい企業
- 顧客のセキュリティチェックで「データの暗号化」を問われるSaaS・クラウドサービス事業者
- SCS 評価制度や自動車業界のガイドラインなど、サプライチェーン対策への対応が必要な企業
- 稼働中のシステムを改修せずに、データ保護を強化したい企業
D.AMO は2004年のリリース以来、20,000 件以上の導入実績があります。