ペンタセキュリティ、相次ぐ個人情報漏えい事故・AIによる攻撃対策として、金融機関向けに「セキュリティ運用ガイド」を配布
情報セキュリティ企業のペンタセキュリティ株式会社(本社:韓国ソウル、代表取締役社長:金 泰均、以下ペンタセキュリティ)は、最近韓国の金融機関において相次いで発生している個人情報漏えい事故およびAI技術の悪用による高度な攻撃に対応するため、セキュリティ運用ガイドを配布したことをお知らせいたします。
※本資料は2026年10月8日にPenta Security Inc.(韓国ソウル)が発表したプレスリリースの抄訳です。
■セキュリティ運用ガイド公開の背景
近年、主要銀行をはじめとする金融業界において、外部向け業務システムや情報照会サービスを標的としたサイバーインシデントが頻発しています。一部の事故では、十分な多段階認証が適用されていないシステムが狙われたほか、クレデンシャルスタフィング(アカウントリスト型攻撃)や、AIエージェント・自動化ツールを悪用したとみられる攻撃の手法も確認されています。攻撃の自動化によって短時間で広範囲のシステムやアカウントが標的となるなか、既存のセキュリティ体制を見直し、迅速な対応を講じる重要性が極めて高まっています。
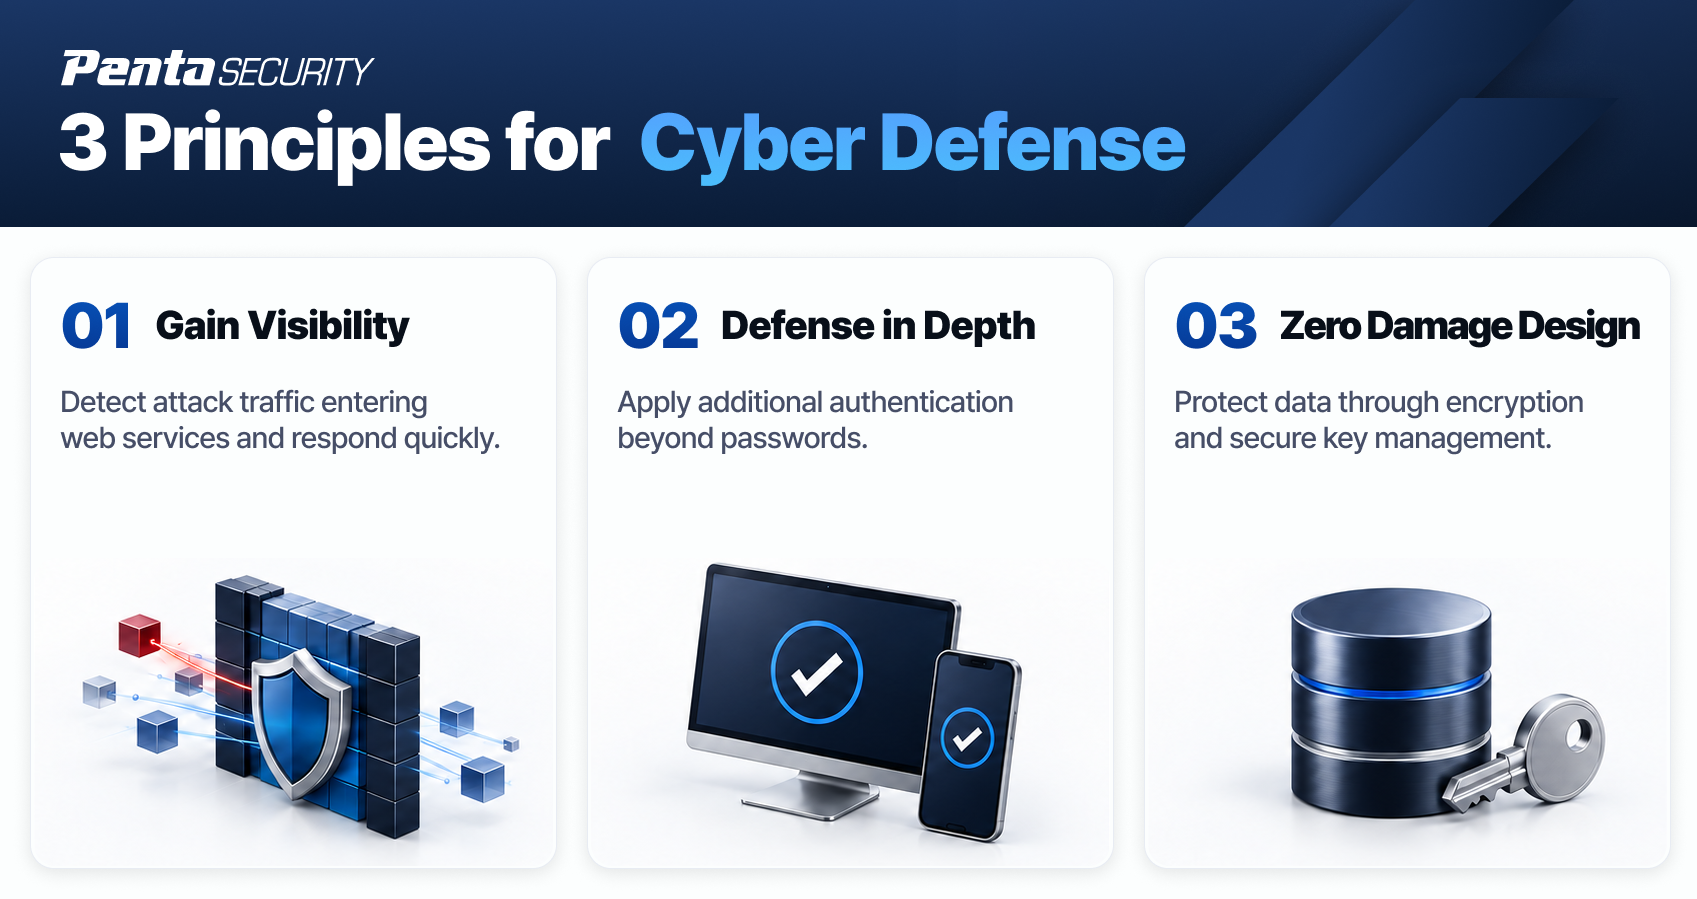
これに対し、ペンタセキュリティは、AIを悪用したサイバー攻撃に対抗するための要となるセキュリティ方針として、以下の「3つの原則」を提唱いたしました。
■ ペンタセキュリティが提唱する「Cyber Defense 3原則」
1.可視性の確保(Visibility)
Webサービスへ流入する攻撃トラフィックをリアルタイムで検知し、迅速に対処する体制を整えます。主要なWebサービスの保護状態や攻撃検知ログを定期的に確認し、異常アクセスや自動化された攻撃の兆候を初期段階で把握します。
2.多層防御(Multi-layered Defense)
業務システムに対してパスワード以外の追加認証(多要素認証など)を適用し、万が一ひとつの認証基盤が突破された場合でも、次の段階で不正アクセスを遮断します。未対応のシステムや認証例外アカウントがあるかどうかも併せて確認することが不可欠です。
3.ゼロダメージデザイン(Zero Damage Design)
仮にシステム内部への侵入を許した場合であっても、個人情報や機密データが実被害につながらないように、データそのものを保護する構造でセキュリティを設計します。重要データの暗号化範囲を見直し、暗号鍵の分離・管理体系を確認しなければなりません。
■ 金融機関向けにガイドを配布
ペンタセキュリティは、顧客およびパートナー企業向けに、AIエージェントの悪用が疑われるサイバー攻撃に対応するため、この原則に基づいたハードウェア型WAF「WAPPLES」のセキュリティ運用ガイドを配布いたしました。本ガイドには、自動化ツールや悪性ボットによるアクセスの制御方法をはじめ、異常トラフィックを検知・遮断するための主要な環境設定と具体的な対応策が示されています。
■ペンタセキュリティ 企画室長 鄭 泰俊のコメント
AIを悪用したサイバー攻撃は、従来の脅威と比べて攻撃の速度とスケールを急速に拡大させます。しかし、被害を最小限に抑えるための本質は、基本的なセキュリティ統制を漏れなく確実に適用し続けることに他なりません。インシデントが急増している現在のような状況下では、自社のセキュリティ対策を直ちに点検し、必要な措置を速やかに実行することが何よりも重要です。
サイバー攻撃やハッキングによる個人情報漏えいへの対応策についてお困りの企業、あるいは緊急のセキュリティ対策・導入をご希望の企業は、ペンタセキュリティまたは公式パートナー企業を通じて関連ガイドや技術支援を受けることが可能です。各種製品および技術サポートに関するお問い合わせは、ペンタセキュリティ公式Webサイト内のサポートセンターより受け付けております。※
※韓国国内のユーザーが対象です。