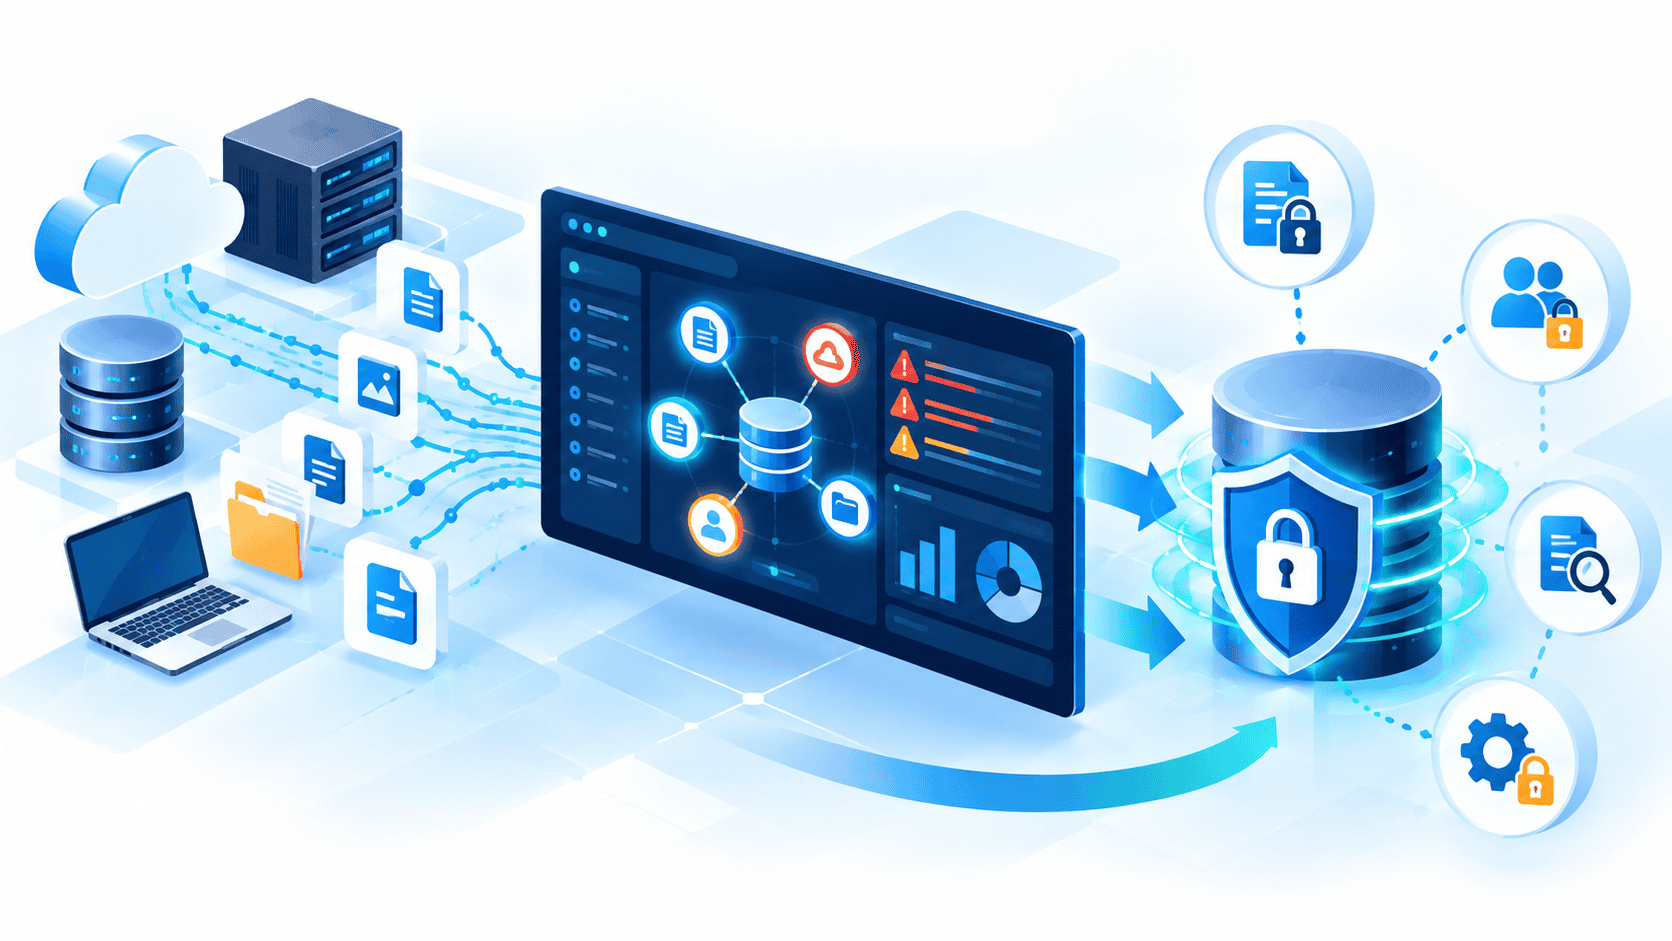
企業のクラウド移行が進み、機密データの保存先は複数のシステムへ分散しています。データがどこにあり、誰がアクセスできるのかを把握しきれず、情報漏えいのリスクを抱えるケースも少なくありません。
こうした背景から注目されているのが、「DSPM(データセキュリティ体制管理)」です。DSPMは、環境を横断してデータを発見・分類し、アクセス権限やリスクの状況を一元的に評価・管理する仕組みを指します。
ただし、リスクを可視化するだけでは十分な安全性を確保できません。機密データを確実に守るためには、暗号化などの保護対策と組み合わせた運用が不可欠です。
本記事では、DSPMの基本概念やCSPMとの違い、実践プロセスをわかりやすく解説します。あわせて、可視化したデータを保護する有効な手段として、データ暗号化プラットフォーム「D.AMO」も紹介しますので、ぜひ参考にしてください。
DSPM(データセキュリティ体制管理)とは
DSPM(Data Security Posture Management)とは、企業が保有するデータを適切に管理し、セキュリティを継続的に保つためのアプローチです。ネットワークやサーバーといったインフラ単位ではなく、「データそのもの」に着目して安全性を評価・管理する点に特徴があります。
近年は業務のクラウド移行やツールの多様化にともない、社内の重要データがさまざまな環境へ分散して保存されるようになりました。そうした中で、従来のセキュリティ対策だけでは把握しきれなくなったデータの所在やリスクを浮き彫りにし、組織全体で一元的にコントロールするDSPMが注目されています。
まずは、DSPMで解決できる課題や、関連用語との違いについて見ていきましょう。
DSPMで解決できる課題
DSPMは、データの所在やアクセス権限を十分に把握できていない企業の課題を解決に導きます。DSPMによって解決できる主な課題は、下表のとおりです。
| 課題 | DSPMによる対応 |
| 機密データの所在がわからない | クラウドや社内システムなどを調査し、データの保存場所を可視化する |
| どの情報を保護すべきかわからない | データの内容や機密度、規制要件などに応じて分類する |
| データへのアクセスや操作を誰でも行えてしまう | データにアクセスできるユーザーを把握し、不要な権限を特定する |
| データが意図せず外部公開されているかもしれない | 公開設定やアクセス条件を確認し、情報漏えいにつながるリスクを特定する |
| 何から対策すべきか、どこまで対策できているかがわからない | 暗号化やアクセス制御の状況を確認し、対策の優先順位を判断する |
膨大なデータや複雑な権限を手作業で調査し続けるのは困難です。そのため実務においては、こうした課題へ包括的に対処するためのDSPMソリューションを活用するのが一般的と言えます。
DSPMソリューションを活用すれば、守るべきデータとセキュリティ上の課題を把握し、対策を進めるための土台を整えられます。ただし、不要な権限の削除や暗号化などの対策は、担当者による設定変更や、データ保護専用のソリューションとの連携が必要です。
CSPM(クラウドセキュリティ体制管理)との違い
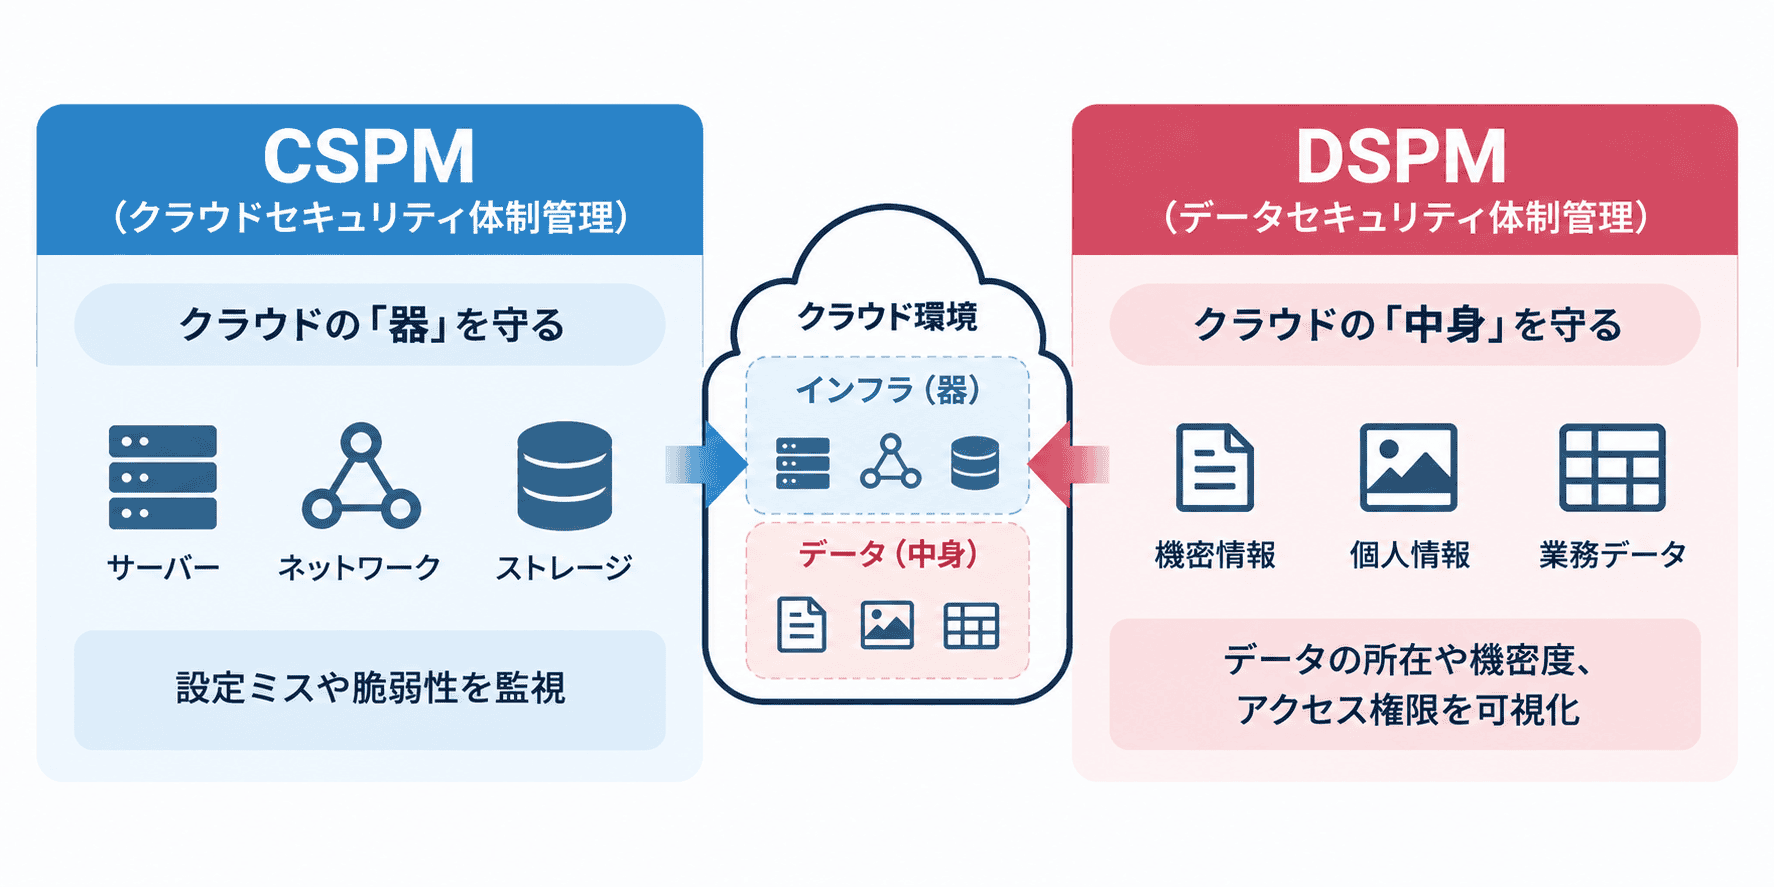
DSPMと混同されやすい用語に、CSPM(Cloud Security Posture Management)があります。両者の大きな違いは、「管理する保護対象」です。
CSPMは、サーバーやネットワーク、ストレージの設定ミスを監視し、インフラの安全性を管理するアプローチです。クラウドという「器」の設定不備や脆弱性を低減する役割を担います。
一方でDSPMは、その器の中に保管されている「中身(データそのもの)」に焦点を当てます。データの所在や機密度、誰にアクセス権限があるのかを可視化し、情報漏えいのリスクを特定する役割です。
両者は対立する関係ではなく、互いに補完し合う関係にあります。クラウド環境の設定と、そこに保存されたデータの両面からリスクを把握することで、より包括的なセキュリティ対策につながるでしょう。
DSPMの基本プロセス
DSPMでは、データの発見から監視まで、セキュリティの確保に向けた包括的な取り組みが欠かせません。基本的なプロセスは、次の6段階に整理できます。
- ①データの発見
- ②データの分類
- ③データのアクセス権限管理
- ④データのリスク評価
- ⑤データのリスク対策
- ⑥データの継続的な監視
ここからは、各プロセスの役割を順番に見ていきましょう。
①データの発見
はじめに、組織内にどのようなデータが存在し、どこに保存されているかを洗い出します。クラウドやオンプレミス(自社運用環境)を横断してスキャンし、管理対象を可視化するステップです。
とくに、情報システム部門が把握していないサービス(シャドーIT)に置かれたデータも見逃してはいけません。こうした隠れたデータも漏れなく調査し、保護すべき情報の見落としを防ぎます。
②データの分類
データの所在を把握した後は、それらの内容や機密度、各種規制要件などに応じて分類を行います。個人情報や財務情報、未公開の経営計画など、情報の性質に応じて必要な保護レベルを定めるステップです。
分類の基準には、法令や業界ガイドライン、自社のセキュリティポリシーなどを活用します。分類ルールがあいまいだと、どのデータをどのように保護すべきか判断できません。定めた基準に沿ってデータを適切に仕分けし、保護の優先順位を組織内で明確にしましょう。
③データのアクセス権限管理
続いて、分類したデータに対して、誰がアクセスできる状態なのかを確認します。データが適切に保護されていても、関係のない担当者まで閲覧できる状態では、内部不正や誤操作による情報漏えいを防げません。
そのため、過剰なアクセス権限が付与されていないか、意図しない外部公開がないかを特定します。機密情報へのアクセスを必要最小限に抑えるためにも、実態に即した権限状況を正確に把握しておくことが大切です。
④データのリスク評価
データの機密度やアクセス権限、保護対策の状況などを踏まえ、情報漏えいにつながるリスクを評価します。「機密度が高いのに誰でもアクセスできる状態」など、潜在的な弱点やコンプライアンス違反のリスクを判定するステップです。
外部公開の有無や保護対策の不足などを総合的に確認し、対応すべき課題を浮き彫りにしましょう。リスクの高いデータを特定することで、限られた人員や予算を効果的に配分できます。
⑤データのリスク対策
リスク評価の結果をもとに、影響度の大きい問題から優先順位をつけて是正措置を実行します。具体的には、過剰なアクセス権限の削除や公開範囲の変更、不要データの削除といった運用面の見直しが代表的です。
また、特権ユーザーによる不正閲覧などのリスクへ対処するためには、対象データを暗号化して守る措置も欠かせません。その点、後述する「D.AMO」であれば、システム改修の手間をかけずに特定のデータをピンポイントに暗号化する運用を実現できます。
⑥データの継続的な監視
データの保存場所や利用状況、アクセス権限は、システムの変更や業務の拡大にともない絶えず変化します。一度対策を実施しても、新たなデータの追加や設定変更によってリスクが生じるため、継続的な監視が欠かせません。
DSPMソリューションを活用すれば、データの追加や権限変更、公開設定の変化を監視し、新たなリスクやポリシー違反を早期に検出できます。
また、検出した問題が解消されているかを確認し、必要に応じて分類ルールや保護方針を見直すことも大切です。監視と改善を繰り返すことで、安全なデータ管理体制を維持しやすくなります。
企業がDSPMを導入・実践するには
DSPMの導入にあたっては、必要な取り組みを正しく把握しておくことが大切です。ここでは、企業がDSPMを実践するための具体的な3つの取り組みについて解説します。
- 自社のデータ環境と保護要件を整理する
- DSPMソリューションを活用して可視化を自動化する
- データ保護ソリューション(暗号化ツールなど)と連携する
①自社のデータ環境と保護要件を整理する
まずは、DSPMで管理すべきデータ環境や、自社の保護要件を整理します。どのようなデータを守るべき重要情報とみなすのか、要件や方針をあらかじめ定義する作業です。
あわせて、調査の対象とするクラウドサービスや社内システムなどのスコープ(監視範囲)を明確にします。遵守すべき法令や業界ガイドラインを踏まえ、データの分類基準やリスクの判定ルールを事前に定めておきましょう。
②DSPMソリューションを活用して可視化を自動化する
膨大なデータや権限を手作業で調査し続けることには限界があります。継続的な監視まで視野に入れるのであれば、DSPMソリューションを導入して可視化を自動化するのが賢明です。DSPMソリューションを選定する際は、下記のポイントを確認しましょう。
- 自社のクラウド環境やデータベースに対応しているか
- 機密データの自動スキャンや分類に対応しているか
- 過剰なアクセス権限や外部公開リスクを検出できるか
- リスクの優先順位付けや継続監視に対応しているか
- 既存のセキュリティ製品と連携できるか
また、DSPMソリューションを形骸化させないためには、運用体制や役割分担をあらかじめ定めておく必要があります。情報システム部門やセキュリティ推進部門など、誰が主幹となってツールを管理し、どの機能をどの部門が活用するのかを整理しておきましょう。
③データ保護ソリューション(暗号化ツールなど)と連携する
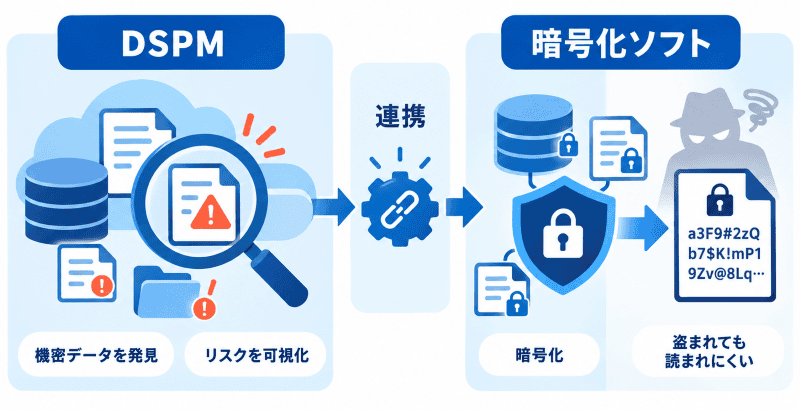
DSPMはデータの所在やセキュリティ上のリスクを可視化する仕組みですが、特定したリスクへの対策まで自動的に完結するとは限りません。機密データを適切に保護するためには、暗号化やアクセス制御などを担うデータ保護ソリューションとの連携も検討しましょう。
たとえば、万が一の漏えい時にも中身を解読させない暗号化ツールや、厳格なアクセス制御システムとの併用が有効です。また、特権管理者による不正操作を防ぐ目的で、管理者権限の分離やログ監査に対応した仕組みを組み合わせる方法もあります。
リスクの可視化と具体的な保護措置を組み合わせることで、初めて実効性のあるデータセキュリティ体制が完成します。
データ暗号化については、以下の記事で詳しく解説しています。あわせてお読みください。
データ暗号化とは?仕組みや身近な例・サービスを選ぶポイントを解説
DSPMで可視化したデータを保護する暗号化プラットフォーム「D.AMO」
DSPMのアプローチでデータの所在とリスクを把握した後は、見つかった機密データを強固に守る対策が求められます。その解決策として有効なのが、データ暗号化プラットフォーム「D.AMO」です。
D.AMOは、データ暗号化からアクセス制御、ログ監査、鍵管理までを備えた統合型のセキュリティ基盤です。DSPMによるデータ保護の実現を強力に後押しします。
- アプリケーションの改修不要で稼働中のシステムへ簡単にアドオン導入
- カラム(列)単位の選択的な暗号化によりシステムパフォーマンスを維持
- DBA(データベース管理者)とセキュリティ管理者の職務分掌で特権IDによる不正をブロック
- データ暗号化、アクセス制御、ログ監査、鍵管理を統合したオールインワン設計
- 国内外の特許や認証を取得し、韓国のデータベース暗号化シェアNo.1の実績
D.AMOを利用すれば、DSPMで特定した機密データだけをピンポイントに選択して暗号化できます。過度な負荷をかけずに安全性と業務パフォーマンスを両立できるのが大きな強みです。また、特権IDの悪用対策として権限を明確に分離する機能も備えており、正規ユーザーによる不正なデータ参照も技術的にブロックします。
D.AMOについては、以下の記事で詳しく解説しています。あわせてお読みください。
データ暗号化プラットフォーム「D.AMO」とは?機能や特長、利用例を紹介
<h2>まとめ
DSPM(データセキュリティ体制管理)は、企業が保有するデータを適切に管理し、セキュリティを継続的に保つためのアプローチです。データの発見・分類からリスク評価、対策、継続的な監視まで取り組むことで、情報漏えいのリスクを低減できます。
ただし、DSPMでリスクを可視化するだけでは、機密データを十分に保護できない場合があります。アクセス制御や暗号化、ログ監査などの具体的な保護対策を組み合わせ、継続的に改善することが大切です。
機密データの保護を強化したい場合は、データ暗号化やアクセス制御、ログ監査などを統合した「D.AMO」が有力な選択肢となります。自社のデータ環境やセキュリティ要件を整理し、可視化から具体的な保護対策まで一貫した体制を整えましょう。