AIセキュリティには、AIを使って脅威の検知や調査を支援する取り組みと、AIシステムや利用するデータを攻撃から守る取り組みがあります。企業が導入を進める際は、この2つを分けて考えることが大切です。
AIは、大量のログから不審な動きを探したり、調査結果を要約したりする作業を支援します。ただし、導入すれば未知の攻撃を必ず検知できるわけではなく、誤検知や情報漏えいへの備えも欠かせません。
本記事では、AIセキュリティの2つの意味を整理したうえで、AIを使った脅威検知や調査支援に焦点を当てます。企業での活用例と導入・運用のポイントを押さえ、自社の業務に合う使い方を検討しましょう。
AIセキュリティとは?2つの意味を整理
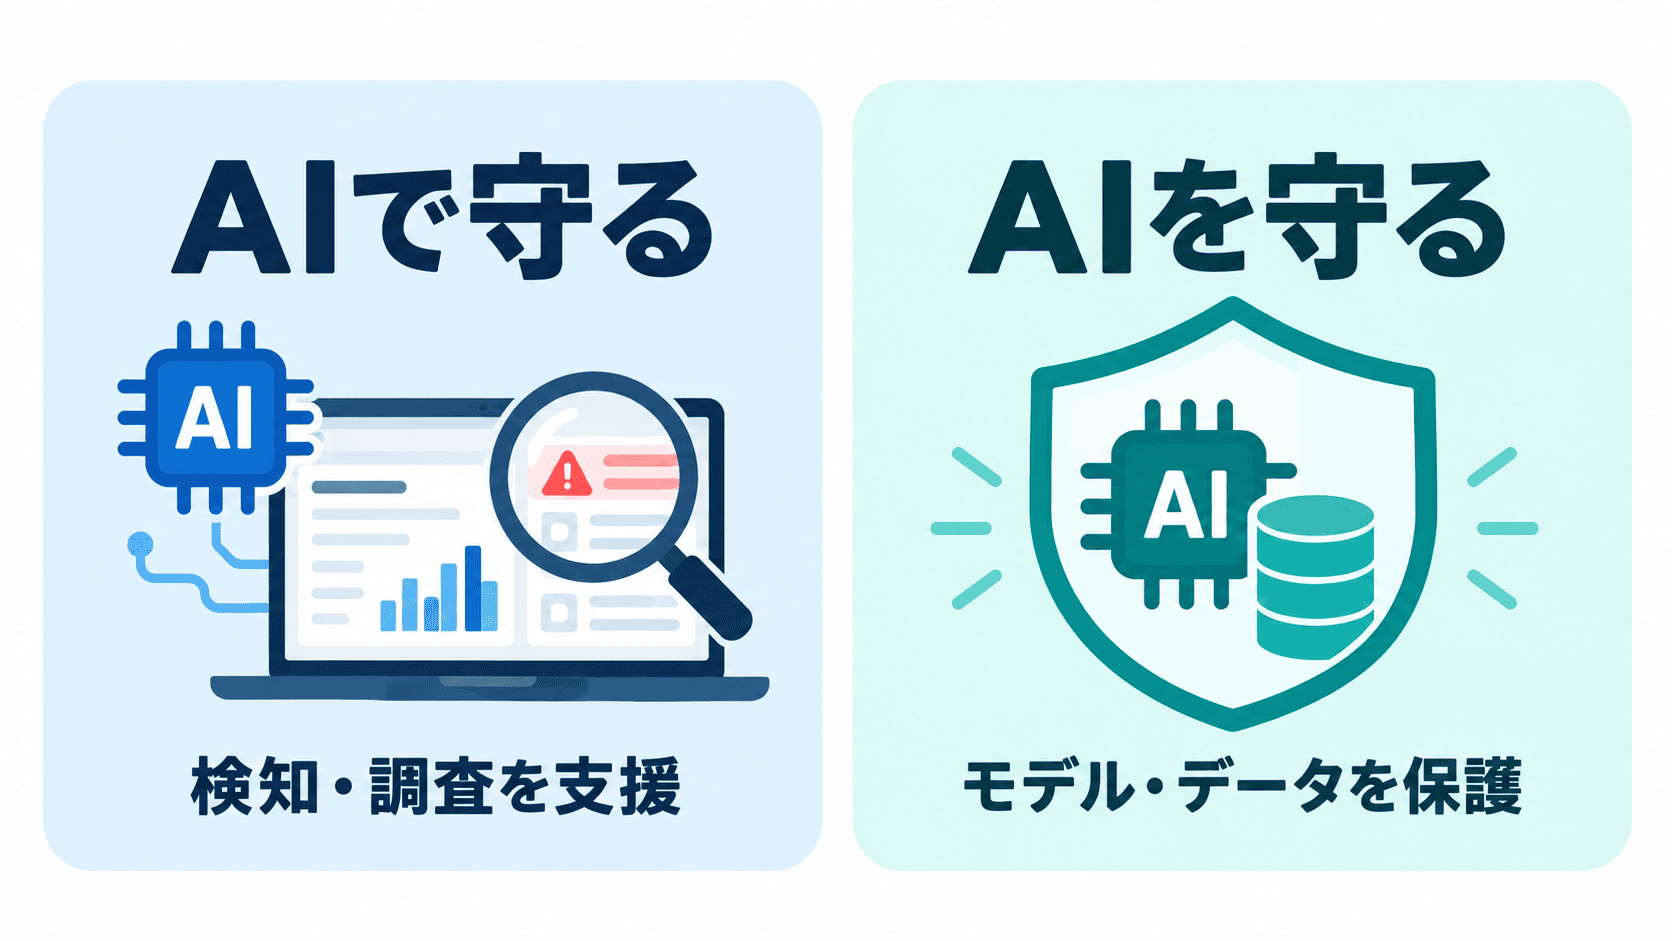
「AIセキュリティ」は、文脈によって指す対象が異なります。導入目的を曖昧にしないために、まず「AIで守る」と「AIを守る」の違いを押さえましょう。
①AIでセキュリティを強化する(AI for Security)
AI for Securityは、AIをセキュリティ業務に活用する考え方です。たとえば、端末の挙動やログを分析して調査対象を絞り込む、複数の警告を関連付ける、インシデントの経緯を要約するといった使い方があります。
機械学習による異常検知と、生成AIによる文章の要約・説明は、目的も評価方法も異なります。前者では検知漏れや誤検知、後者では回答の正確さや根拠の確認が重要です。「AI搭載」という表示だけで選ばず、どの業務を支援する機能なのかを確認しましょう。
②AIシステムとデータを守る(Security for AI)
Security for AIは、AIモデル、学習データ、入力する情報、外部システムとの接続などを保護する取り組みです。機密情報の誤入力を防ぐルールや、AIが参照できるデータの制限、不正な指示への備えが含まれます。
AIをセキュリティ業務に使う場合にも、この保護は必要です。ただし、AIそのものへの攻撃対策と、AIを使って監視・調査を効率化する方法は、検討する課題が異なります。ここからは後者を中心に、企業が導入効果を判断するためのポイントを解説します。
企業のセキュリティ業務でAIを活用する4つの例
AIの活用を考えるときは、製品名より先に、現場で負担になっている作業を整理すると導入目的が明確になります。ここでは、セキュリティ運用で想定される4つの使い方を紹介します。
①端末やネットワークの不審な動きを見つける
AIによる分析は、普段と異なる通信や端末の挙動を調べる際に役立ちます。端末上の不審な動きを検知・調査するEDRや、複数の機器からログを集約・分析するSIEMなどには、機械学習を使う製品もあります。
たとえば、通常と異なるプロセスの起動と外部への通信が重なった場合に、調査すべき候補として通知する使い方です。既知の攻撃パターンとの一致だけでは拾いにくい挙動を捉える可能性がある一方、正規の業務も異常として扱われることがあります。担当者は通知の根拠と実際の操作を照合して判断しましょう。
②大量のアラートを整理し、調査の優先順位を付ける
別々の機器から届くアラートを、同じ端末や利用者に関係するものとしてまとめれば、重複確認を減らせます。生成AIを使い、関連するログの内容や時系列を読みやすく要約する方法もあります。
ただし、要約だけを見て結論を出すと、重要な記録の見落としや誤った関連付けに気づけないおそれがあります。元のログへ戻れること、引用した記録を確認できることを、運用の前提にしてください。
ログの取得・保管・監視の基本は、「データベースのログ管理とは?」でも解説しています。
③アカウントの不審な利用を調査する
利用者のアクセス傾向を分析する仕組みは、通常と異なる時間帯の利用や、大量のデータ参照を調べる手がかりになります。正規のアカウントが盗用された場合や、与えられた権限が不適切に使われた場合も、調査対象になり得ます。
もっとも、アクセスの増加は担当業務の変更や繁忙期にも起こります。AIの判定を不正の証拠とせず、申請内容、職務、操作記録を確認する手順が必要です。監視の目的と範囲も定め、収集した従業員情報へのアクセスを制限しましょう。
④インシデント対応や報告書作成を支援する
生成AIは、調査記録の整理、対応手順の候補提示、報告書の下書きなどに利用できます。決まった手順を実行する自動化基盤と組み合わせる場合は、チケットの起票や関連情報の収集といった作業から適用すると、効果を確認しやすくなります。
端末の隔離やアカウントの停止は業務にも影響するため、実行条件と承認者を決めておくことが重要です。AIによる分析と処理の自動実行は別の機能として評価し、誤作動時に停止・解除できる仕組みも用意してください。
AIによるセキュリティ運用で確認したい4つの注意点
AIを運用に組み込む際は、検知結果の扱い方や担当者の負担まで確認する必要があります。ここでは、導入効果を損なわないために押さえたい4つの注意点を解説します。
①誤検知と検知漏れを分けて評価する
誤検知は正常な業務を不審と判定することで、検知漏れは調査すべき挙動を見逃すことです。通知を減らすために判定条件を緩めると、必要なアラートまで減る場合があるため、通知件数の少なさだけで品質を評価してはいけません。
評価時は、正常な操作をどれだけ誤って通知したかと、用意した攻撃シナリオをどれだけ検知できたかを別々に確認します。検知漏れは日常の通知履歴だけでは把握しにくいため、期待する結果がわかる検証データも必要です。数値の比較には、対象業務と判定条件をそろえましょう。
②判定や要約の根拠を追跡できるようにする
AIの説明が読みやすくても、実際の記録と一致するとは限りません。原因と結果の取り違えや、異なる端末の出来事を同じ事象としてまとめる誤りがないか、元の情報をたどれる構成が必要です。
製品を比較するときは、参照したログの時刻、端末、イベントを特定できるかを確認します。要約画面から元の記録を開けるか、担当者の訂正を記録できるかも確認してください。モデル内部の計算を完全に説明できることと、業務判断の根拠となる記録を追跡できることは区別して考えましょう。
③自動実行の範囲と承認条件を決める
情報の収集やチケット起票と、端末の隔離・アカウント停止では、誤ったときの影響が異なります。たとえば、正常に動いている業務端末を隔離すれば、従業員が必要なシステムを使えなくなるおそれがあります。
そのため、操作ごとに影響範囲、承認の要否、解除方法を決めます。自動化基盤に渡す指示も検証し、AIが提案したという理由だけで処理を実行しない設計が重要です。重要な変更は担当者が確認し、判断材料が不足するときは処理を保留するなど、止まれる運用にしましょう。
④確認作業と維持費を含めて効果を測る
AIで一次調査が速くなっても、出力の修正や設定の調整に多くの時間がかかれば、全体の負担は減らないことがあります。導入費用だけでなく、担当者が確認・保守に使う時間も含めて比較することが必要です。
見積もりでは、ログの取り込み量や保存期間、利用回数など、料金に影響する条件を確認します。通常時とアラートが集中した場合の両方を想定し、契約・運用上の制約を把握してください。処理が遅れたときの手作業や既存ツールへの切り替えも含め、継続できる仕組みかを判断しましょう。
AIセキュリティの導入・運用を進める4つの手順
導入の成否は、AI機能の有無だけでは決まりません。対象業務を絞り、安全に試せる環境で検証してから、運用範囲を広げることが大切です。
①対象業務と評価指標を決める
まずは「アラートの一次調査に時間がかかる」「報告書の作成が負担になっている」など、解決したい課題をひとつ選びます。そのうえで、導入前の作業時間や確認件数を記録し、比較の基準を作りましょう。
異常検知なら誤検知・検知漏れと確認にかかる時間、要約なら事実の誤り・重要情報の欠落と修正時間を評価します。作業時間が短くなっても、確認の品質が下がれば十分な効果とはいえません。
②データの流れと利用権限を把握する
AIへ渡す情報、処理を行う場所、保存先、外部ツールとの接続を整理します。特に、ログを外部サービスへ送る構成では、データの取り扱い条件が自社の規程や契約に合うかの確認が必要です。
利用者の認証、参照可能なデータ、操作できる機能も設定します。AIが共通の管理者アカウントで接続すると、利用者本人には許可されていない情報まで取得するおそれがあるため、接続先でも権限を検証する設計にしましょう。
③小さな範囲で精度と業務への影響を検証する
限定した端末や業務を対象に、個人情報や機密情報の扱いを確認した検証用データで試します。通常の業務に加え、攻撃を想定した入力や、判断が難しい例も用意してください。
AIの出力と担当者の判断を比較し、誤りがどこで生じるかを確認します。既存の監視を続けながら試行し、自動停止などの影響が大きい機能は、通知のみの運用から始めると問題を見つけやすくなります。
④承認・停止・見直しの手順を運用に組み込む
本番導入前に、判断の責任者、重要操作の承認者、異常時の連絡先を決めます。AIを止めた場合の代替手順も用意し、担当者が実行できる状態にしておきましょう。
モデルや設定、接続先が変わった際には再評価が必要です。運用開始後も誤検知や回答の修正状況を定期的に確認し、品質や負荷の変化を見ながら利用範囲を調整してください。
分析に使うログ・調査データの保存先も保護する
セキュリティ分析のために集めたログや調査資料には、利用者の識別情報や社内システムの構成情報が含まれることがあります。分析に必要な情報を集めると同時に、保存先のデータベースやファイルへ誰がアクセスできるかを管理することが大切です。
自社で管理する保存先では、暗号化とアクセス制御を組み合わせ、閲覧・出力の権限を業務上必要な担当者や処理に限定します。復号に使う鍵についても、保管先や管理者を決めて運用してください。
ただし、保存時の暗号化は、復号してAIへ送信した情報を保護するものではありません。分析サービスへ送る項目や保存・学習利用の条件は別途確認し、認証情報など不要なデータを送らない運用が必要です。
暗号化の仕組みは「データ暗号化とは?」、鍵の運用は「暗号鍵管理システムD.AMO KMSとは?」で詳しく解説しています。
D.AMOで保存先の保護を検討する
ペンタセキュリティの「D.AMO」は、データ暗号化に加え、製品や構成に応じてアクセス制御・監査機能を提供します。ログや調査資料を自社のデータベース・ファイルに保存する場合、その保存先に適した方式を検討する選択肢となります。
対象のDBMS・OS、暗号化する範囲、記録できる監査項目、性能への影響は個別に確認が必要です。鍵管理には構成に応じてD.AMO KMSも検討できますが、D.AMO自体がAIの検知精度を高めたり、外部AIサービス内部の保存データを一律に保護したりするわけではありません。
ログや調査資料の保存先を見直す際は、対象データとアクセス経路を整理しましょう。自社環境に適した暗号化方式については、D.AMOの製品情報をご覧いただくか、ペンタセキュリティへご相談ください。
D.AMOの製品情報を見る/D.AMOの導入について相談する
AIセキュリティに関するよくある質問
Q:AIを導入すれば、従来のセキュリティ対策は不要ですか?
A:不要にはなりません。AIは検知や調査を支援しますが、脆弱性の修正、認証、アクセス制御、バックアップなども必要です。既存の対策と組み合わせ、担当者が結果を確認する運用を整えましょう。
Q:AI搭載のセキュリティ製品は何を基準に選べばよいですか?
A:解決したい業務、利用するデータ、検知・回答の品質、運用負荷を基準に選びます。データの保存・学習利用条件や、判断の根拠を確認できるかも比較してください。自社の業務に近い条件で試すことが重要です。
Q:セキュリティ業務へのAI導入は、どこから始めるとよいですか?
A:報告書の下書きやアラートの整理など、担当者が結果を確認できる業務から始める方法があります。入力する情報を限定し、導入前後の作業時間と修正の負担を比べながら、適用範囲を判断しましょう。
AIを活用し、セキュリティ運用の質を高めよう
AIは、不審な挙動の検知、アラートの整理、調査や報告書作成を支援します。導入時は解決したい業務を絞り、精度だけでなく確認作業や維持費を含めた効果を評価することが大切です。
担当者が判断の根拠を確認できること、影響の大きい操作には承認を挟めることを前提に、利用範囲を広げましょう。分析に使うログや調査資料の保存先も保護しながら、自社で継続できる運用を整えてください。