企業のデータベースには、顧客情報や従業員情報、財務データなど、機密性の高い情報が数多く保存されています。こうした情報を安全に管理するためには、アクセス制御に加え、データそのものを暗号化する対策が不可欠です。
多くの企業が利用している「Microsoft SQL Server(以下、SQL Server)」にも、複数の暗号化機能が備わっています。一方で、標準機能だけでは対処できない情報漏えいリスクも存在します。SQL Serverの暗号化を適切に行うためには、暗号化の仕組みや設定方法、課題に対する解決策を把握することが大切です。
本記事では、SQL Serverの暗号化方式や設定手順、運用上の課題や注意点を解説します。あわせて、標準機能の課題解決につながるデータ暗号化プラットフォーム「D.AMO」についても紹介しますので、ぜひ参考にしてください。
SQL Serverの暗号化とは
SQL Serverの暗号化とは、データベース内のデータを第三者が解読できない形式に変換するセキュリティ対策です。たとえデータが悪意のある攻撃者の手に渡ったとしても、復号(解読)するための鍵が渡らなければ、内容を読み取られずに済みます。
まずは、SQL Server暗号化の基礎として、その重要性と保護すべきデータの種類について見ていきましょう。
なぜ暗号化が必要なのか
SQL Serverの暗号化が必要な理由は、サイバー攻撃や内部不正による情報漏えいの被害を抑えるためです。
SQL Serverを利用するシステムでは、顧客情報や社外秘のファイルなど、あらゆる重要データをデータベースで管理します。こうしたデータが第三者によって窃取された場合、企業や顧客に甚大な被害を及ぼす事態に発展しかねません。
しかし、暗号化が施されていれば、復号のための鍵を持たない者は情報を解読できません。そのため、データファイルなどが不正に取得された場合でも、情報の悪用を抑える効果が期待できます。
また昨今では、従業員や委託先の担当者が正規のアカウントを悪用し、機密情報を不正に閲覧する内部不正も見られます。暗号化に加えて、適切なアクセス制御や鍵管理を組み合わせれば、内部でのデータ悪用や情報流出のリスクも低減できます。
データ暗号化については、以下の記事で詳しく解説しています。あわせてお読みください。
データ暗号化とは?仕組みや身近な例・サービスを選ぶポイントを解説
暗号化すべきデータの種類
SQL Serverではデータベース全体だけでなく、特定の列(カラム)だけをピンポイントに暗号化することも可能です。そのため暗号化に際しては、漏えい時の影響や社内規定・法令上の要件などを踏まえ、保護対象のデータを選定する必要があります。
SQL Serverにおいて暗号化すべき主なデータの種類は、次のとおりです。
| データの種類 | 具体例 | 主な保護目的 |
| 個人情報 | 氏名、住所、電話番号、メールアドレス | 個人のプライバシー保護 |
| 認証情報 | パスワード、機密性の高い認証トークン | 不正アクセスの防止 |
| 決済・財務情報 | 口座情報、決済情報、取引履歴 | 金銭的被害や不正利用の防止 |
| 顧客・取引情報 | 契約内容、顧客管理情報、取引条件 | 顧客情報の流出や競争上の損失防止 |
| 経営・事業情報 | 経営計画、原価情報、未公開の事業データ | 営業秘密や経営上の機密保護 |
データベース全体を保護するのか、それとも特定の機密データだけを部分的に暗号化するのかによって、選ぶべき暗号化方式は変わります。まずは保護対象となるデータを洗い出し、機密性やシステムへの影響を考慮しながら対策を進めましょう。
SQL Serverの暗号化方式と使い分け
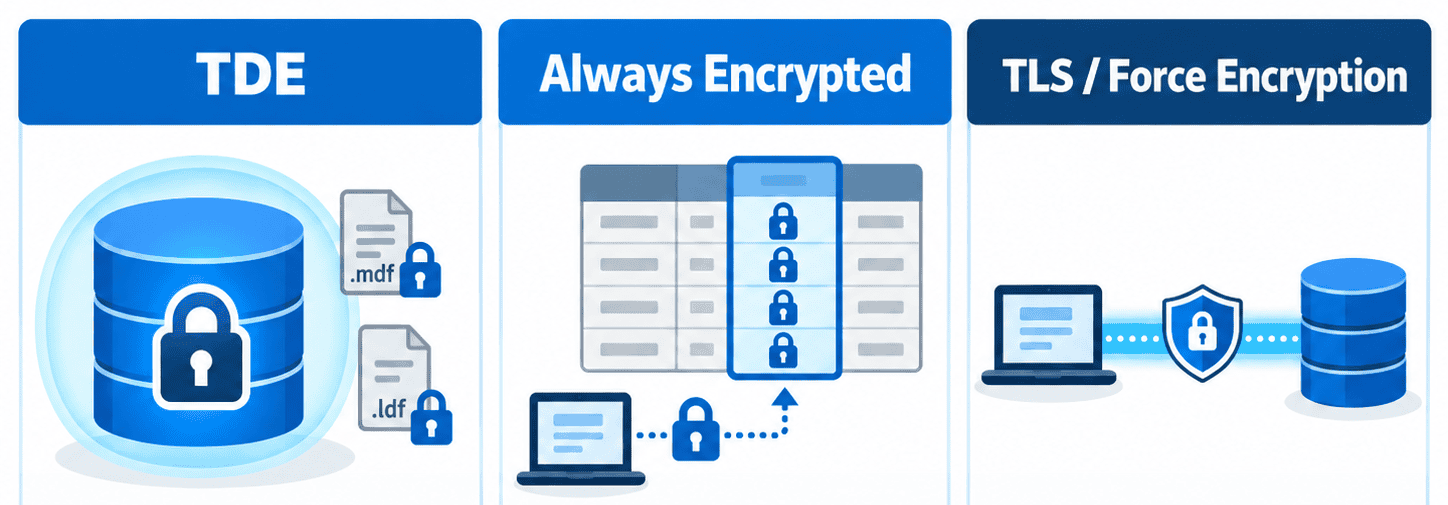
SQL Serverの標準機能には、複数の暗号化方式があります。そのため、保護したい対象に応じて適切な機能を使い分けることが大切です。SQL Serverの暗号化における代表的な暗号化方式の特徴は下記のとおりです。
| 暗号化方式 | 主な保護対象 | 特徴 |
| TDE | データファイルやログなどの保存データ全体 | アプリケーションの改修を抑えてデータベース全体を保護 |
| Always Encrypted | 指定した列(カラム)の機密データ | クライアント側で暗号化し、DB管理者からも秘匿 |
| TLS/Force Encryption | クライアントとサーバー間の通信 | ネットワーク経由での盗聴や改ざんを防止 |
なお、OracleやMySQLといったほかのデータベース製品では利用できる機能や仕様が異なります。これらの内容は、Microsoft SQL Server特有の仕組みとして捉えてください。
データベース全体を保護する「TDE」
「TDE(Transparent Data Encryption)」は、データベースファイルやログファイルなど、保存中のデータを暗号化する機能です。
データの読み書き時に自動で暗号化・復号するため、既存のアプリケーションを改修せずに導入しやすい特徴があります。ディスクなどからデータファイルが不正に取得された場合の情報漏えい対策に適しています。
ただし、データベースに接続できる正規ユーザーのアクセスを制限する機能ではありません。そのため、特権ユーザーによる悪用対策などは別途検討が必要です。また、バックアップファイルを確実に保護するためには、バックアップ暗号化の設定や保管先の対策も確認しましょう。
特定の列を保護する「Always Encrypted」
「Always Encrypted」は、クレジットカード番号など特定の列(カラム)を選択して保護する機能です。データはクライアント(アプリケーション側)で暗号化されてからSQL Serverへ送られます。
暗号化されたデータのみがデータベース内に保存されるため、DBA(データベース管理者)からも機密情報を秘匿できます。
ただし、対応ドライバーの準備やアプリケーションの改修が必要になるケースも少なくありません。暗号化した列に対する検索や計算処理に制約が生じる点も踏まえ、導入前に既存システムへの影響を確認しましょう。
通信中のデータを保護する「TLS/Force Encryption」
「TLS(Transport Layer Security)」は、SQL Serverとクライアント間の通信を暗号化し、通信内容の盗聴や改ざんを防ぐ仕組みです。SQL Serverの「Force Encryption」設定を有効にすると、接続時の暗号化をサーバー側から強制できます。
ただし、通信を暗号化しても、データベースに保存されたデータ自体は保護されません。証明書などの設定を適切に行い、TDEなどの保存データを保護する機能と組み合わせて利用しましょう。
SQL Server暗号化の基本的な設定手順(TDE)
ここでは、導入時の負担が少ないTDEを用いてデータベースを暗号化する手順を解説します。TDEを有効にするためには、暗号化キーを保護するための準備を行い、対象データベースの設定を変更します。一般的な設定手順は、次の5ステップです。
- ①データベースマスターキーの作成
- ②TDE証明書の作成
- ③データベース暗号化キー(DEK)の作成
- ④データベース暗号化の有効化
- ⑤証明書と秘密鍵のバックアップ
以降では、SQL Serverの一般的な管理コマンドを用いた設定の流れを順に紹介します。実際の作業時には、利用しているバージョンや管理権限を確認したうえで進めてください。
①データベースマスターキーの作成
はじめに、暗号化の基盤となるデータベースマスターキー(DMK)を作成します。これは、以降のステップで作成する証明書を保護するための重要な鍵です。
対象となるSQL Serverの「master」データベース上でマスターキーを作成します。作成時には、このキー自体を保護するための強力なパスワードを設定してください。
設定したパスワードは復旧時などに必要となるため、推測されにくい値を設定して安全に管理することが大切です。
②TDE証明書の作成
次に、データベース暗号化キー(DEK)を保護するためのTDE証明書を作成します。この証明書は、先ほど作成したマスターキーによって安全に保護される仕組みです。
証明書はマスターキーと同じく「master」データベース上に配置され、DEKを保護するために利用されます。障害復旧時にも必要となるため、保管方法やアクセス権限などの管理ルールをあらかじめ決めておきましょう。
③データベース暗号化キー(DEK)の作成
続いて、対象データベースのデータを暗号化するためのデータベース暗号化キー(DEK)を作成します。DEKは、データファイルやトランザクションログの暗号化・復号に使用する鍵です。
鍵を作成する際、保護方式として先ほど作成したTDE証明書を指定し、あわせて暗号化アルゴリズムを選択します。これで暗号化を実行するための準備が整います。
④データベース暗号化の有効化
作成したDEKを用いて、対象データベースの暗号化を有効にします。設定を適用すると、バックグラウンドでデータの暗号化処理が進みます。
データベースの規模によっては、暗号化の完了までに時間がかかるケースも少なくありません。業務への影響を抑えるため、アクセスの少ない時間帯に実行し、完了後は暗号化の状態を確認しましょう。
⑤証明書と秘密鍵のバックアップ
最後に、作成したTDE証明書と関連する秘密鍵を必ずバックアップします。これらは、別サーバーへのデータ復元や障害からの復旧時に必須となる重要なファイルです。
万が一これらのファイルを紛失すると、暗号化されたデータベースへ二度とアクセスできなくなります。バックアップファイルはデータベース本体とは別の安全な場所に保管してください。
SQL Serverの暗号化を設定・運用する際の注意点
SQL Serverの暗号化を導入する際は、機能を有効にするだけでは不十分です。鍵の管理やパフォーマンスへの影響、アクセス制御まで考慮した運用が求められます。
SQL Serverの暗号化を設定・運用する際の注意点として、次の3つを押さえておきましょう。
- 重要データをバックアップし、復旧できる体制を整える
- パフォーマンス低下やアプリケーション改修も考慮する
- 標準機能だけでは特権ユーザーの悪用対策が難しい
①重要データをバックアップし、復旧できる体制を整える
TDEで暗号化したデータベースを復元する際は、DEKを保護する証明書と秘密鍵が必要です。これらを紛失すると、バックアップがあってもデータベースを復元できなくなるおそれがあります。
そのため、証明書や鍵のバックアップを取得し、安全な場所に保管してください。また、データの消失や障害発生時に備えて、確実に復旧できる手順をテストしておくことも重要です。鍵管理の負担を軽減したい場合は、暗号鍵の統合管理機能を備えた「D.AMO」の活用も検討してみましょう。
②パフォーマンス低下やアプリケーション改修も考慮する
暗号化や復号の処理にはI/O(データの入出力)負荷がともなうため、パフォーマンスへの影響を考慮しなければなりません。TDEの導入前後で処理時間やCPU負荷などを比較し、業務に支障が出ないか事前に検証してください。
また、Always Encryptedを利用する際は、既存アプリケーションの改修コストが発生するケースも見られます。システムに過度な負荷をかけずに機密データを守るための設計が重要です。その点「D.AMO」であれば、アプリケーションを改修せずに、カラム単位での選択的な暗号化を行えます。
③標準機能だけでは特権ユーザーの悪用対策が難しい
TDEを利用すれば保存データ全体を保護できますが、データベース管理者による不正アクセスは防げません。正規の権限を持つ特権ユーザーは、復号された生データを通常の操作で閲覧できてしまうためです。
内部不正のリスクを下げるためには、暗号化だけでなく、アクセス制御やログ監査といった仕組みの併用が求められます。特権ユーザーの権限を適切に制限し、不審な操作を監視する体制を整えましょう。
「D.AMO」を利用すれば、暗号化とアクセス制御、ログ監査を統合した強固な対策を構築できます。
SQL Server標準機能の課題を解決するデータ暗号化プラットフォーム「D.AMO」
SQL Server標準機能の課題を解決し、安全なデータ管理を実現する手段として「D.AMO」の活用をおすすめします。D.AMOは、アクセス制御やログ監査、鍵管理などの機能を統合したデータ暗号化プラットフォームです。主な特長は以下のとおりです。
- アプリケーションの改修不要で稼働中システムへ簡単にアドオン導入
- カラム単位の選択的暗号化によりシステムパフォーマンスを維持
- DBAとセキュリティ管理者の職務分掌で特権IDによる不正をブロック
- データ暗号化、アクセス制御、ログ監査、鍵管理を統合したオールインワン設計
- 国内外の特許や認証を取得し、韓国のデータベース暗号化シェアNo.1の実績
特権IDの悪用対策として、D.AMOはデータベース管理者とセキュリティ管理者の権限を明確に分離します。また、カラム単位で暗号化対象を選べるため、保護したいデータを絞り込み、既存システムへの影響を抑えた導入を検討できます。
D.AMOについては、以下の記事で詳しく解説しています。あわせてお読みください。
データ暗号化プラットフォーム「D.AMO」とは?機能や特長、利用例を紹介
まとめ
SQL Serverの暗号化は、情報漏えいを防ぎ企業を守るための重要なセキュリティ対策です。TDEなどの機能を適切に使い分け、確実な設定と鍵管理を行う運用が求められます。
一方で、標準機能だけでは特権ユーザーの不正対策といった課題が残るのも事実です。業務への負荷を抑えつつ強固なデータ保護体制を築くためには、専用のプラットフォームを活用するのも有効な手段となります。
情報資産を安全に管理するためにも、ぜひ「D.AMO」の導入をご検討ください。データ暗号化からアクセス制御、ログ監査までを統合し、安全なデータベース運用を支えます。